Wochen statt Minuten
Entwicklerinnen und Data Scientists warten per Ticket auf eine Maschine, eine Datenbank oder einen Notebook-Server — und richten sie danach von Hand ein, jedes Mal anders.
EnvCraft von brandcompete
Ihre Data-Science-Teams wollen heute einen Notebook-Server. Ihre IT muss Clouds, Kosten und Zugriffe im Griff behalten. EnvCraft gibt beiden Seiten, was sie brauchen: Self-Service-Umgebungen mit den Regeln Ihres Unternehmens von Anfang an.
Läuft in Ihrem Cloud-Konto. Unverändertes Terraform und Ansible, Zugangsdaten verschlüsselt gespeichert, jede Aktion im Audit-Log.
von der Anfrage zur laufenden, fertig konfigurierten Maschine — statt Ticket und mehrerer Wochen
fertige Software-Stacks, jede Lizenz im Produkt aufgeführt
ungesteuerte Cloud-Konten: jede Anfrage wird geprüft, bevor sie einen Anbieter erreicht
feingranulare Rechte hinter sieben eingebauten Rollen, plus Ihren eigenen
Die Ausgangslage
Heute verliert immer eine Seite: Tempo oder Kontrolle. Beides ist teuer — nur eines davon taucht auf einer Rechnung auf.
Entwicklerinnen und Data Scientists warten per Ticket auf eine Maschine, eine Datenbank oder einen Notebook-Server — und richten sie danach von Hand ein, jedes Mal anders.
Teams, die nicht warten können, eröffnen eigene Cloud-Konten: unbekannte Maschinen, unbekannte Daten, außerhalb jeder Richtlinie und ohne Nachweis.
Was eine Umgebung kostet, sieht niemand vor der Rechnung — und vergessene Maschinen laufen in der Zwischenzeit weiter.
Die Lösung
Cloud, Software-Stack und Größe wählen. EnvCraft prüft die Anfrage gegen Ihre Richtlinien, baut die Maschine, installiert die Software, bindet die Daten ein — und protokolliert jeden Schritt.
Eine Cloud-Maschine samt der darauf konfigurierten Software, bei AWS, Azure, Google Cloud oder Hetzner. Starten, stoppen, beobachten und löschen aus einer Werkbank heraus.
Gemeinsam arbeiten mit Lesen, Schreiben oder Admin. Jede Appliance, jedes Dataset und jede Datenquelle gehört zu einem Projekt — und damit auch ihre Kosten.
Notebooks, Datenbanken, BI, Workflow-Werkzeuge, Wikis und mehr — jeder gebaut und getestet, jede Lizenz in der Wissensdatenbank.
Eine Shell auf Ihrer Appliance direkt aus der Werkbank, signiert mit einem Fünf-Minuten-Zertifikat. Keine Schlüssel zu verteilen oder zu widerrufen.
Verwalteter Objektspeicher, direkt in jede Appliance eingebunden, in jeder Cloud. Mit einem Klick geteilt, lesend oder schreibend.
PostgreSQL, Redshift, SQL Server, Oracle, Databricks und offene Daten-APIs — eine gespeicherte Abfrage, nach Zeitplan, in ein Dataset.
Ein GitHub-Repository im Projekt registrieren und einen Webserver bekommen, der es bereits ausliefert. Das Token erreicht die Maschine nie.
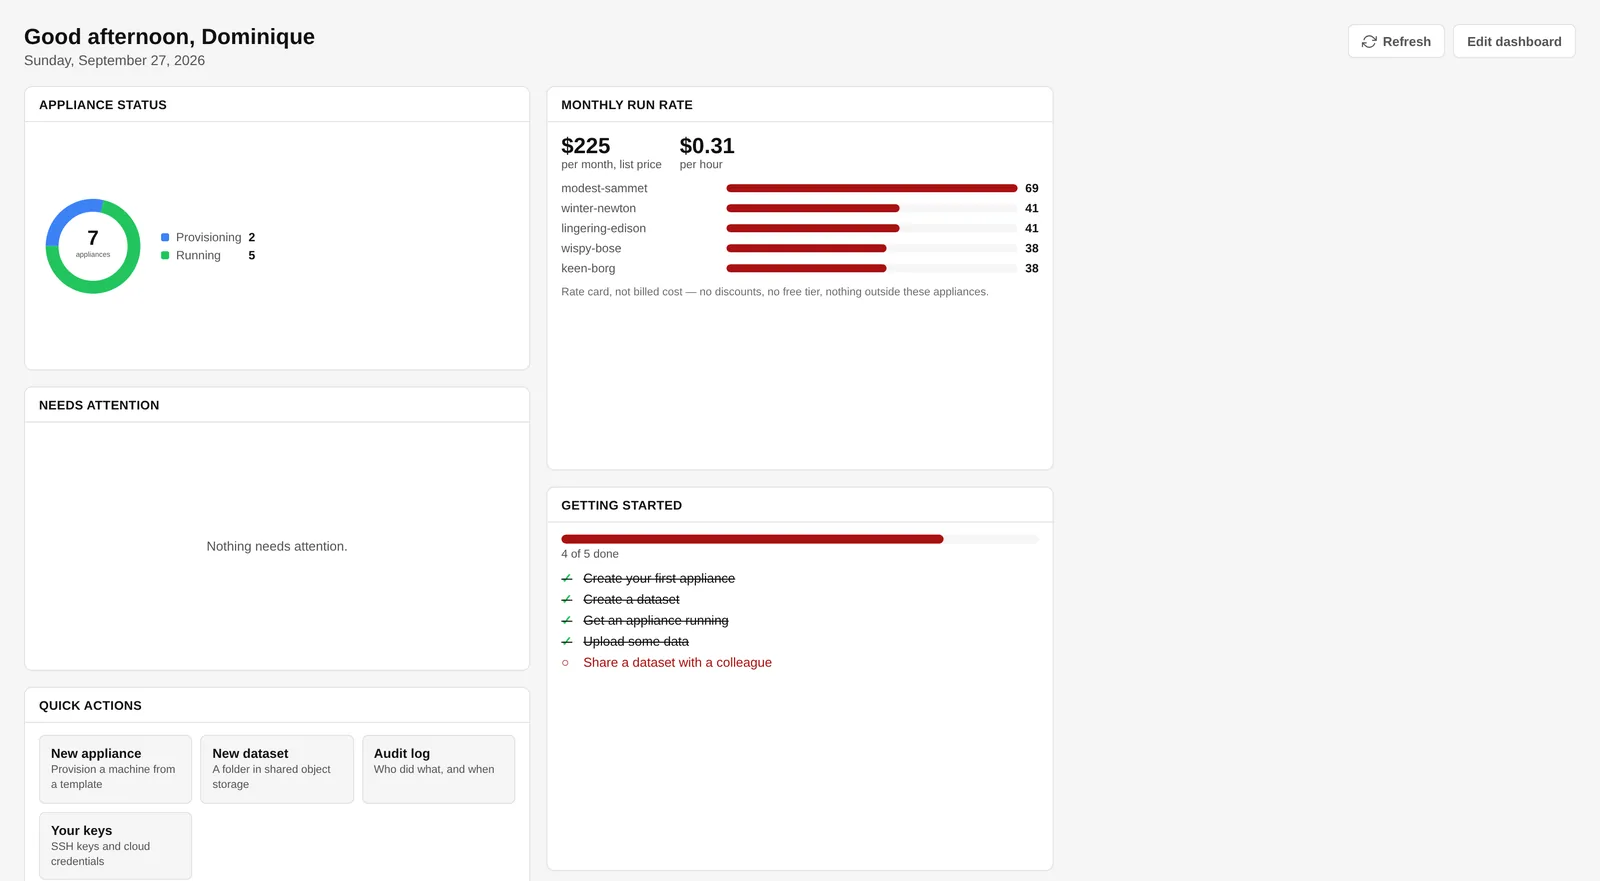
Run-Rate der Flotte, aufgeschlüsselte Kosten je Appliance und eine Ausgabenanalyse nach Anbieter, Person, Stack oder Projekt. Budgets, die warnen — oder ablehnen.
Um sieben an, um sieben aus, nur werktags. EnvCraft startet und stoppt eine Maschine selbst, in der Zeitzone ihres Eigentümers.
Erlaubte Clouds, Zugangsdaten und Instanztypen, Größenobergrenzen und Quotas, Namensregeln und Pflicht-SSH-Key — geprüft, bevor irgendetwas eine Cloud erreicht.
SSO mit Entra ID und Google, sieben eingebaute Rollen plus Ihren eigenen, über neunzig feingranulare Rechte und ein exportierbares Audit-Log.
Ein Assistent, der nachschlägt, eine Umgebung vorschlägt und sie nach Ihrer Bestätigung baut — mit Ihren Rechten, nie mehr. Dieselben Werkzeuge über MCP.
So funktioniert es
Wer anfragt, braucht keine Infrastrukturkenntnisse. Die Regeln des Unternehmens greifen, ob die Person sie kennt oder nicht.
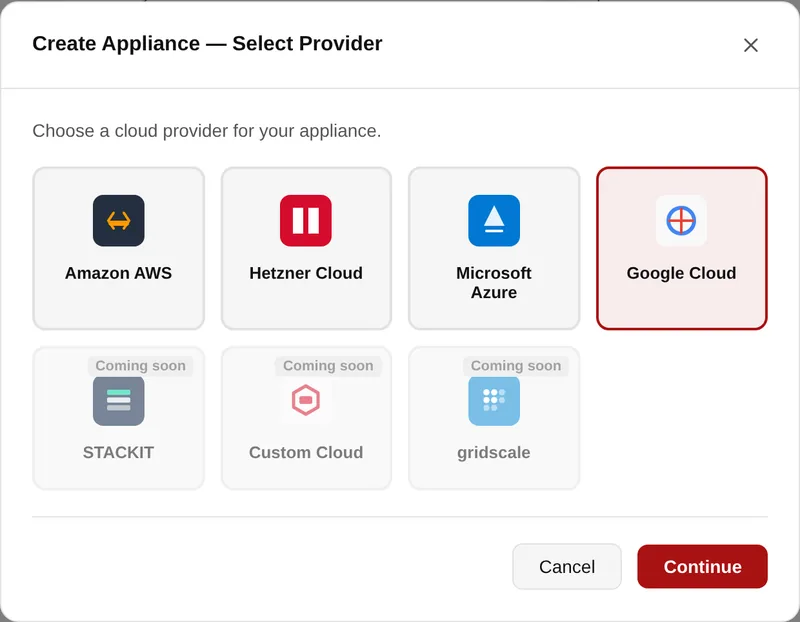
Heute AWS, Azure, Google Cloud und Hetzner. Angeboten wird nur, was Ihr Unternehmen erlaubt.
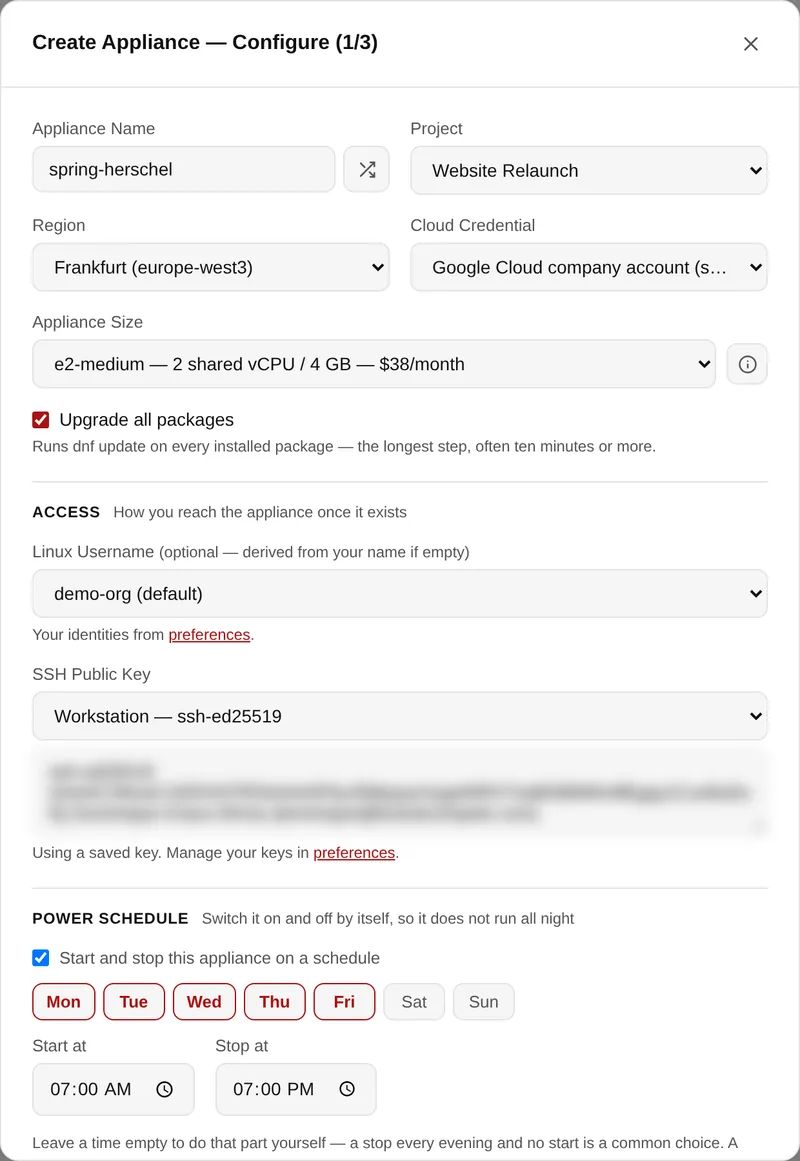
Das Projekt wählen, zu dem sie gehört. Die Größen kommen live vom Anbieter — was die Region tatsächlich anbietet — mit Monatspreis. Dazu ein SSH-Key und auf Wunsch ein Zeitplan.
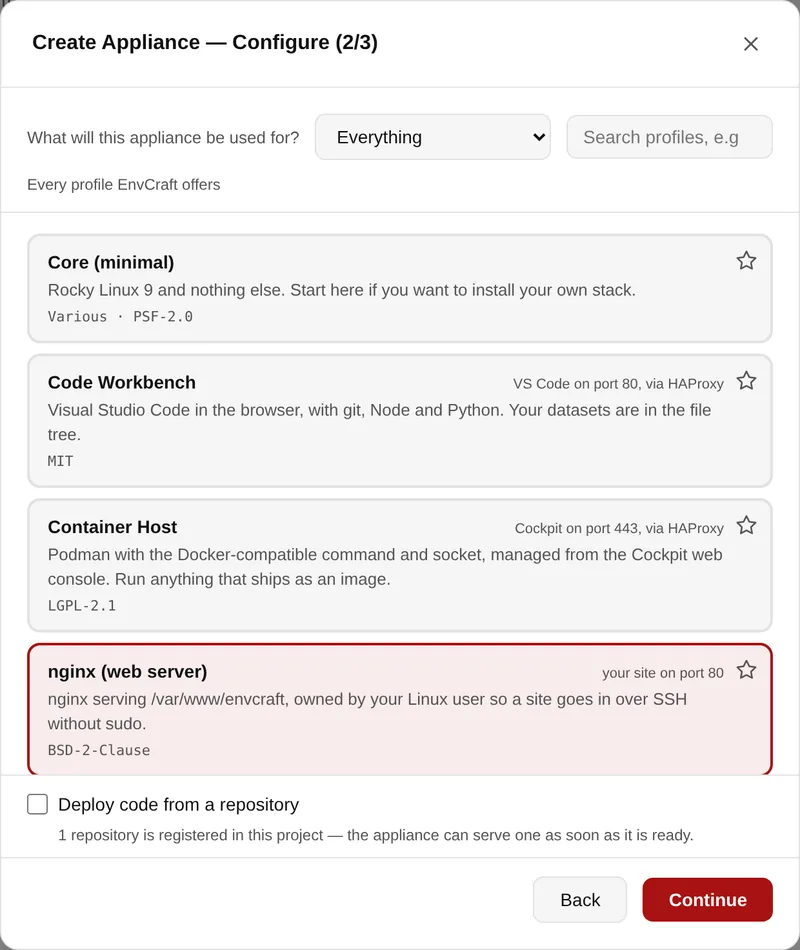
Einer von 38 Stacks — gruppiert nach Tätigkeit, durchsuchbar, jeder mit seinen Lizenzen. Für einen Webserver direkt ein Repository darauf ausliefern.
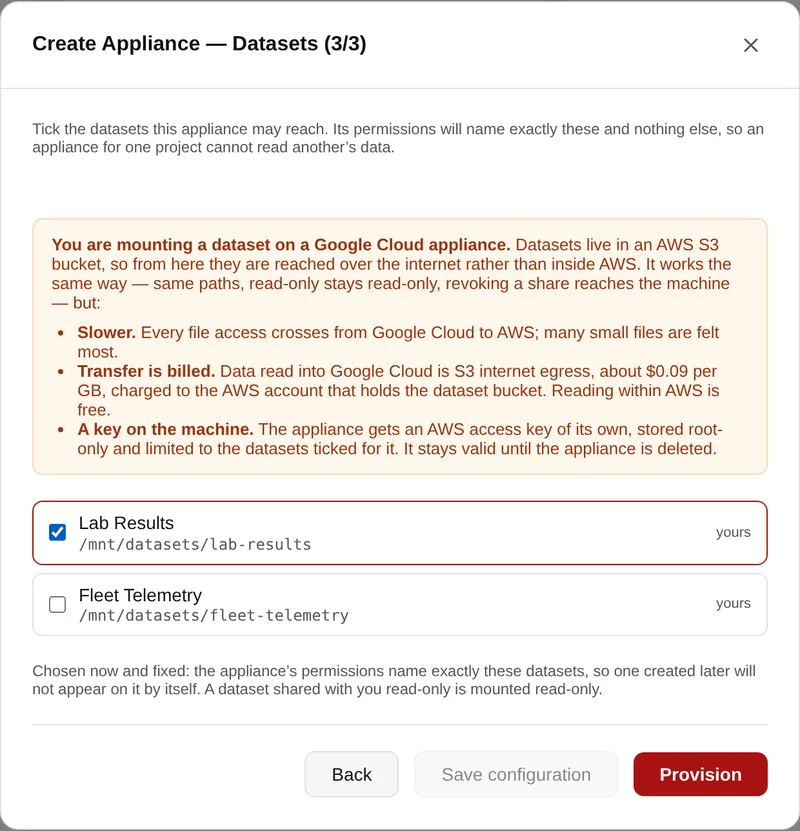
Terraform baut, Ansible konfiguriert — der Fortschritt läuft live über den Bildschirm.
Zwischen Schritt 4 und dem Bau prüft EnvCraft die Anfrage gegen die erlaubten Anbieter, die Größen-Quotas und das Monatsbudget. Eine Anfrage, die eine Regel verletzt, wird abgelehnt und die verletzte Grenze benannt — bevor etwas entsteht und bevor etwas abgerechnet wird.
Das Produkt
Bildschirme aus dem laufenden Produkt. Zum Vergrößern anklicken.
Maschine, Cloud, Zugang und Zeitverlauf an einer Stelle — und der Live-Zustand direkt vom Anbieter gelesen statt aus einer Datenbank, die ihn hoffentlich noch richtig kennt.
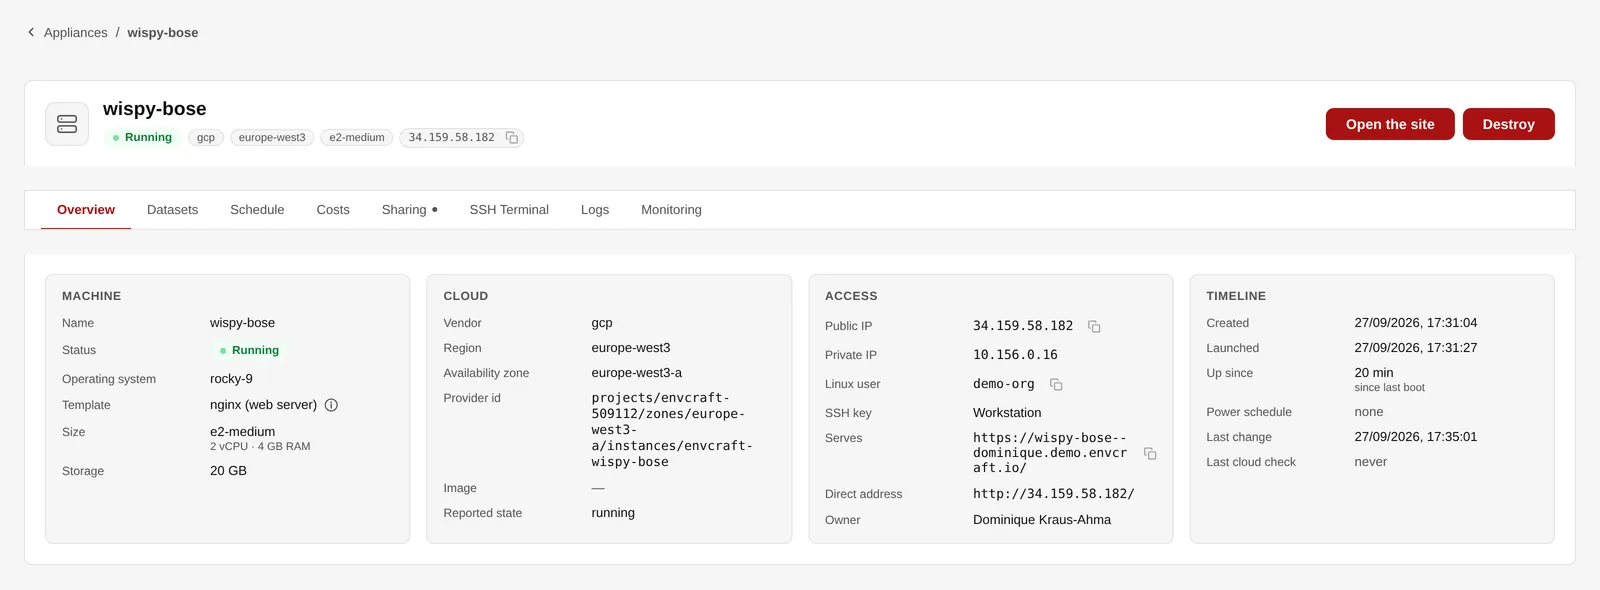
Die Werkbank eines Webservers bei Google Cloud.
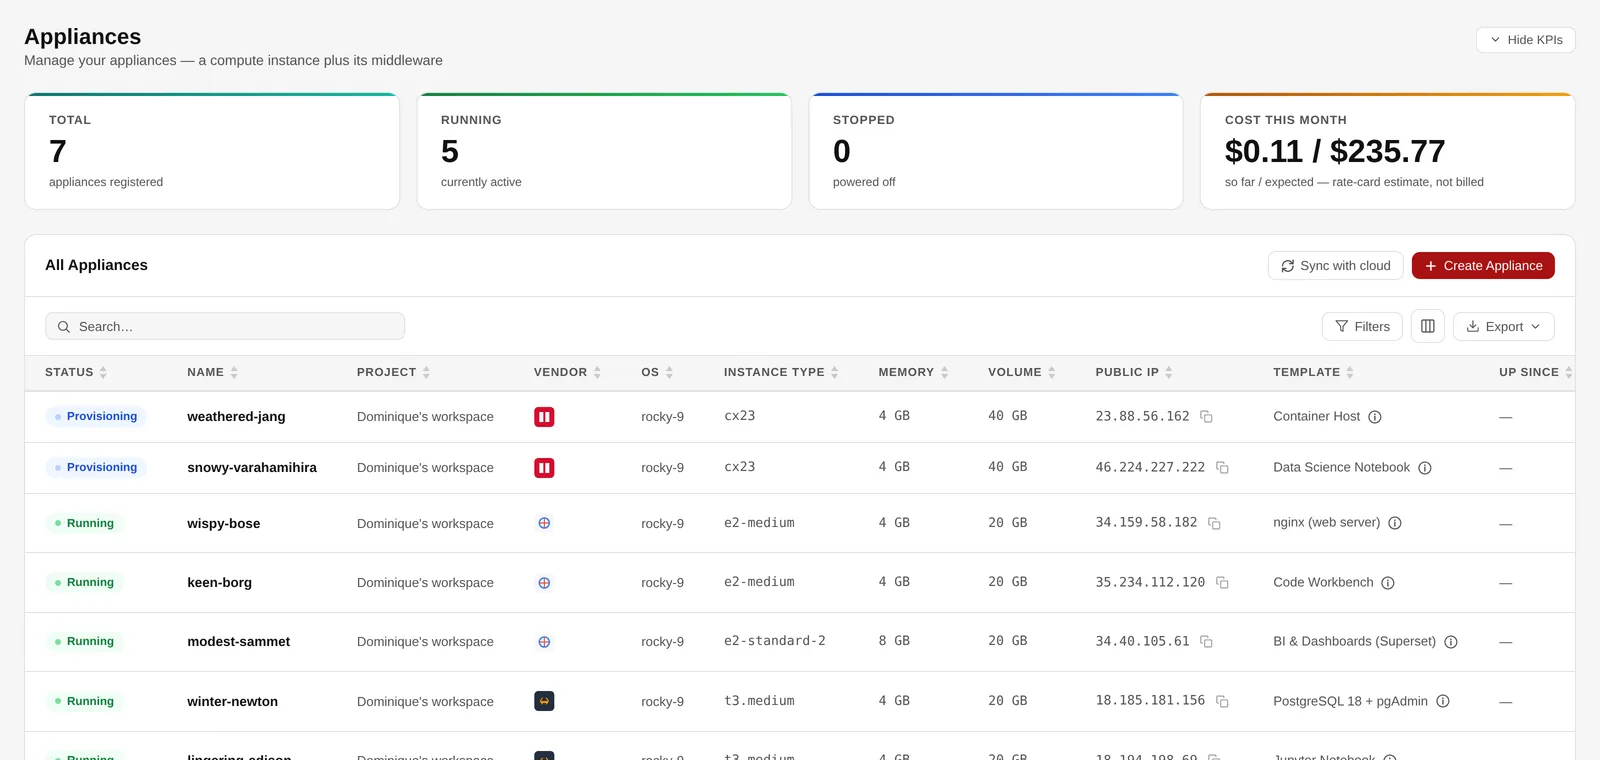
Jede Appliance mit Projekt, Anbieter, Größe und Vorlage.
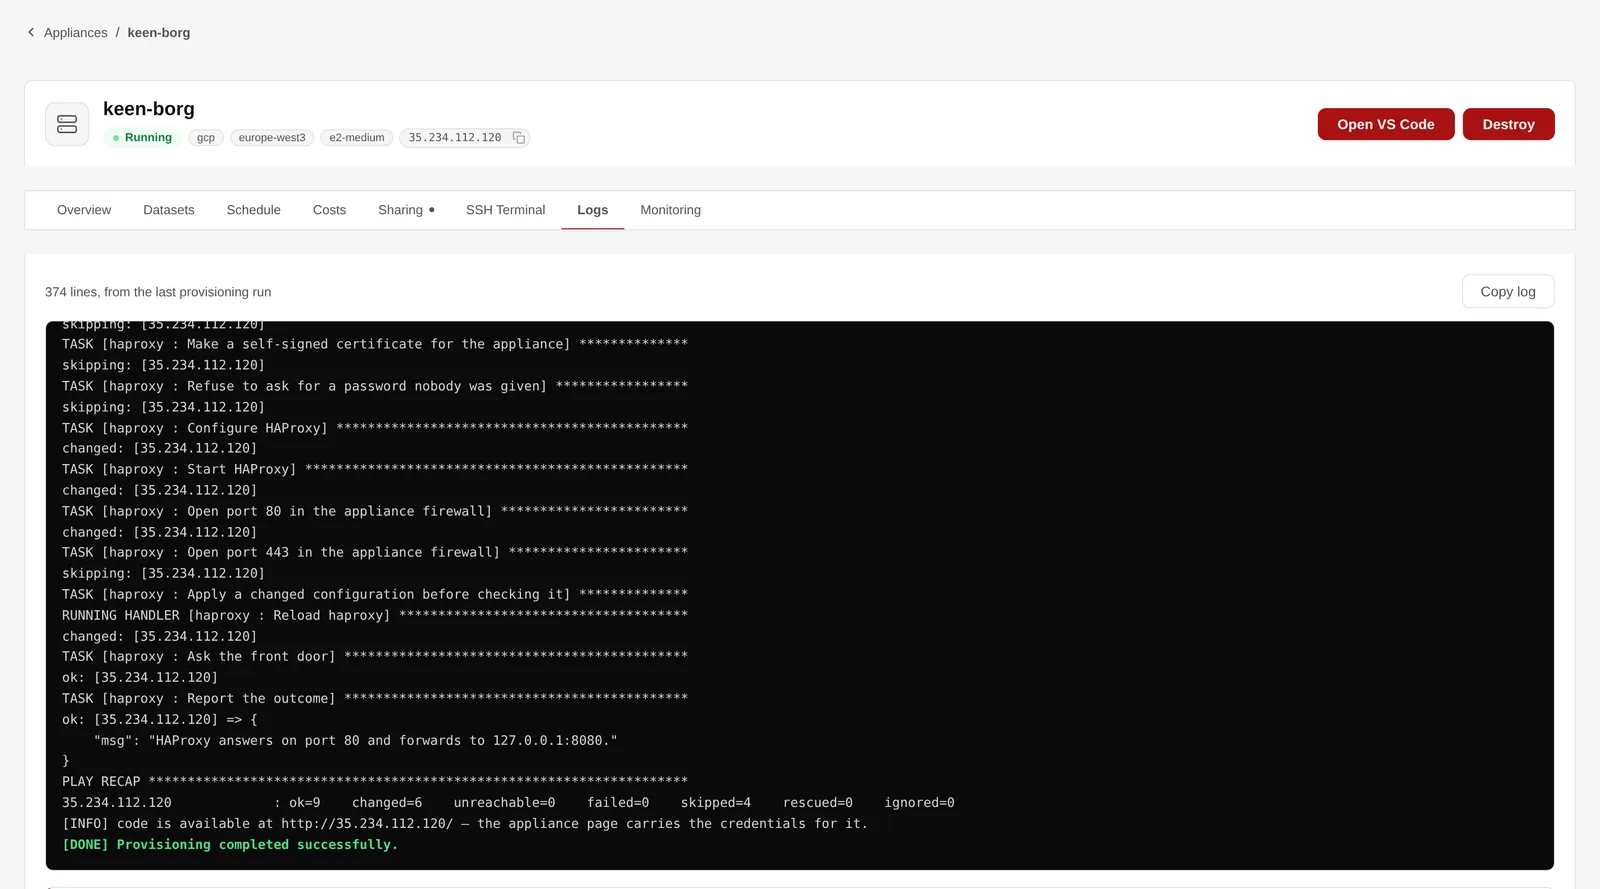
Das Provisionierungsprotokoll, Schritt für Schritt.
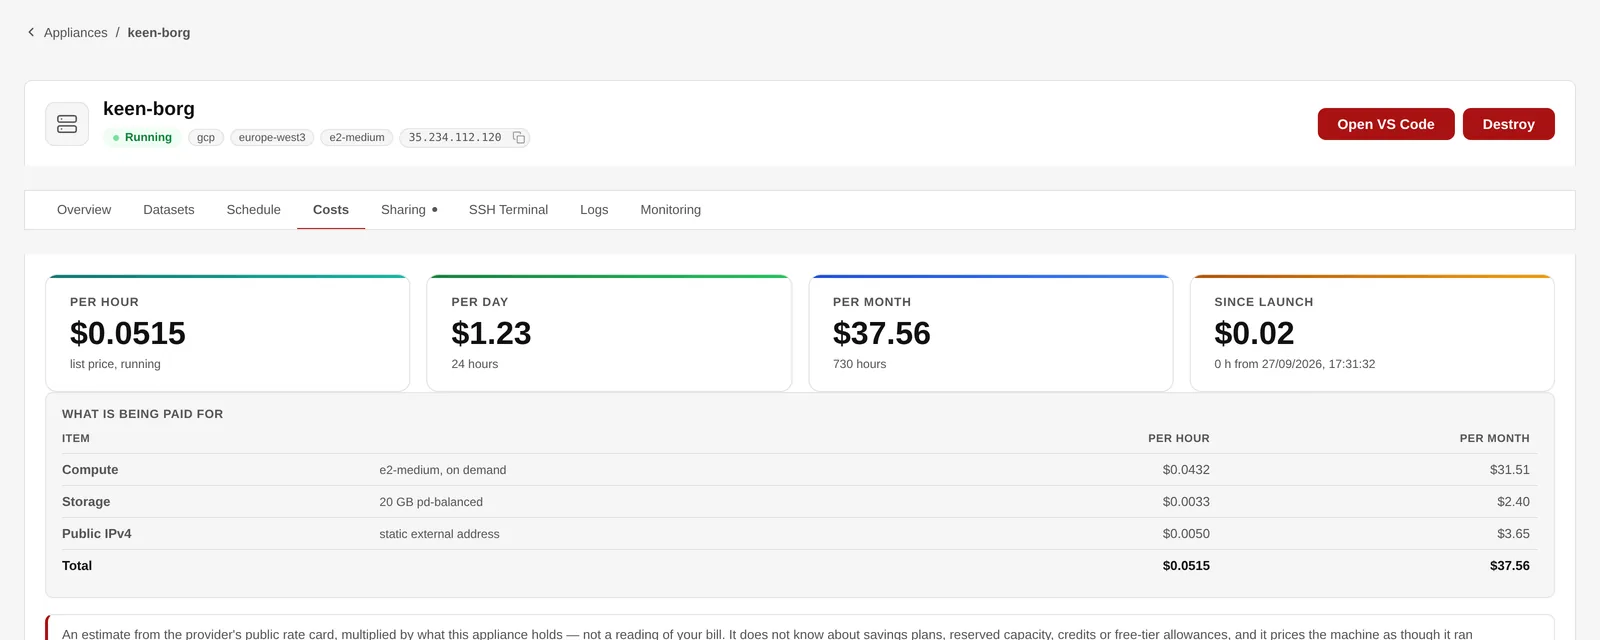
Was diese Maschine kostet, Posten für Posten.
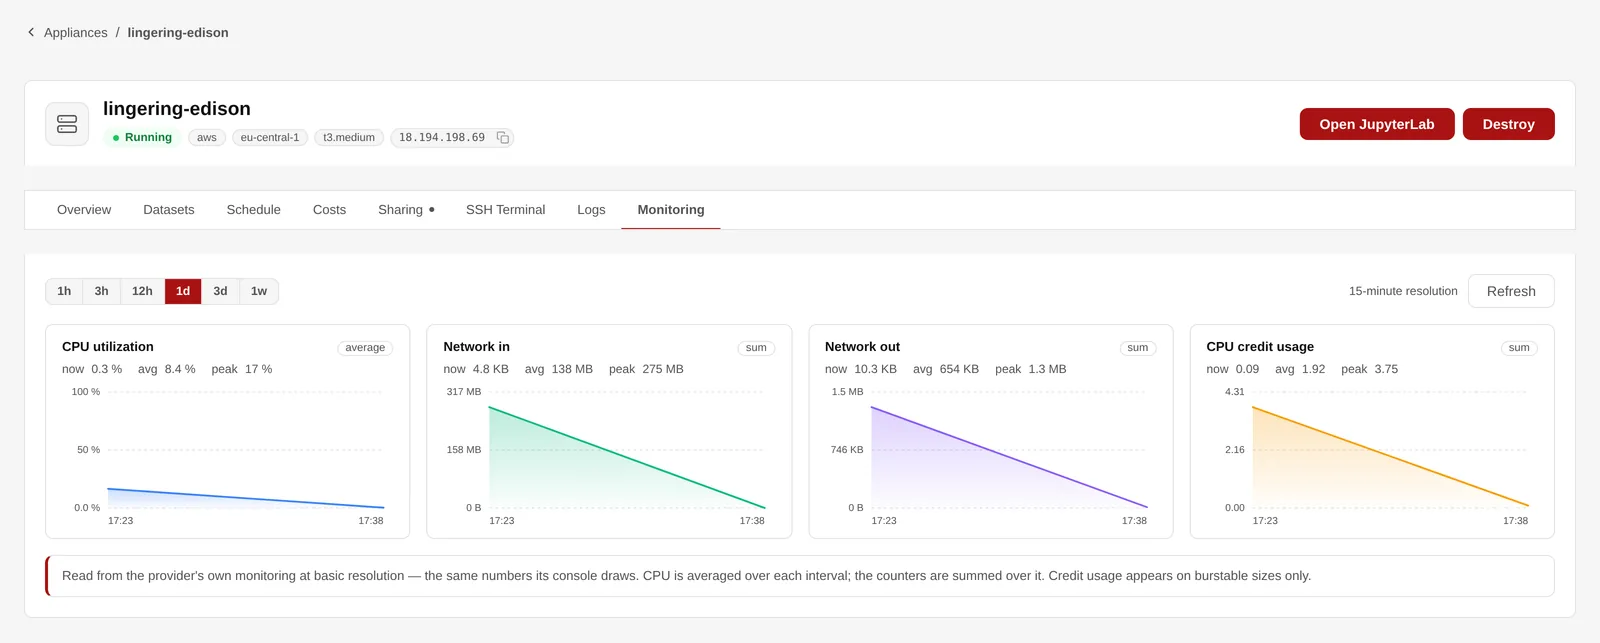
CPU, Netzwerk und Credits, bei AWS.
Öffnen Sie eine Shell auf Ihrer Appliance direkt aus der Werkbank. EnvCraft signiert jede Sitzung mit einem Zertifikat, das fünf Minuten gilt und die Person nennt — es gibt keinen Schlüssel, der herumgereicht wird, und nichts, das hinterher widerrufen werden muss.
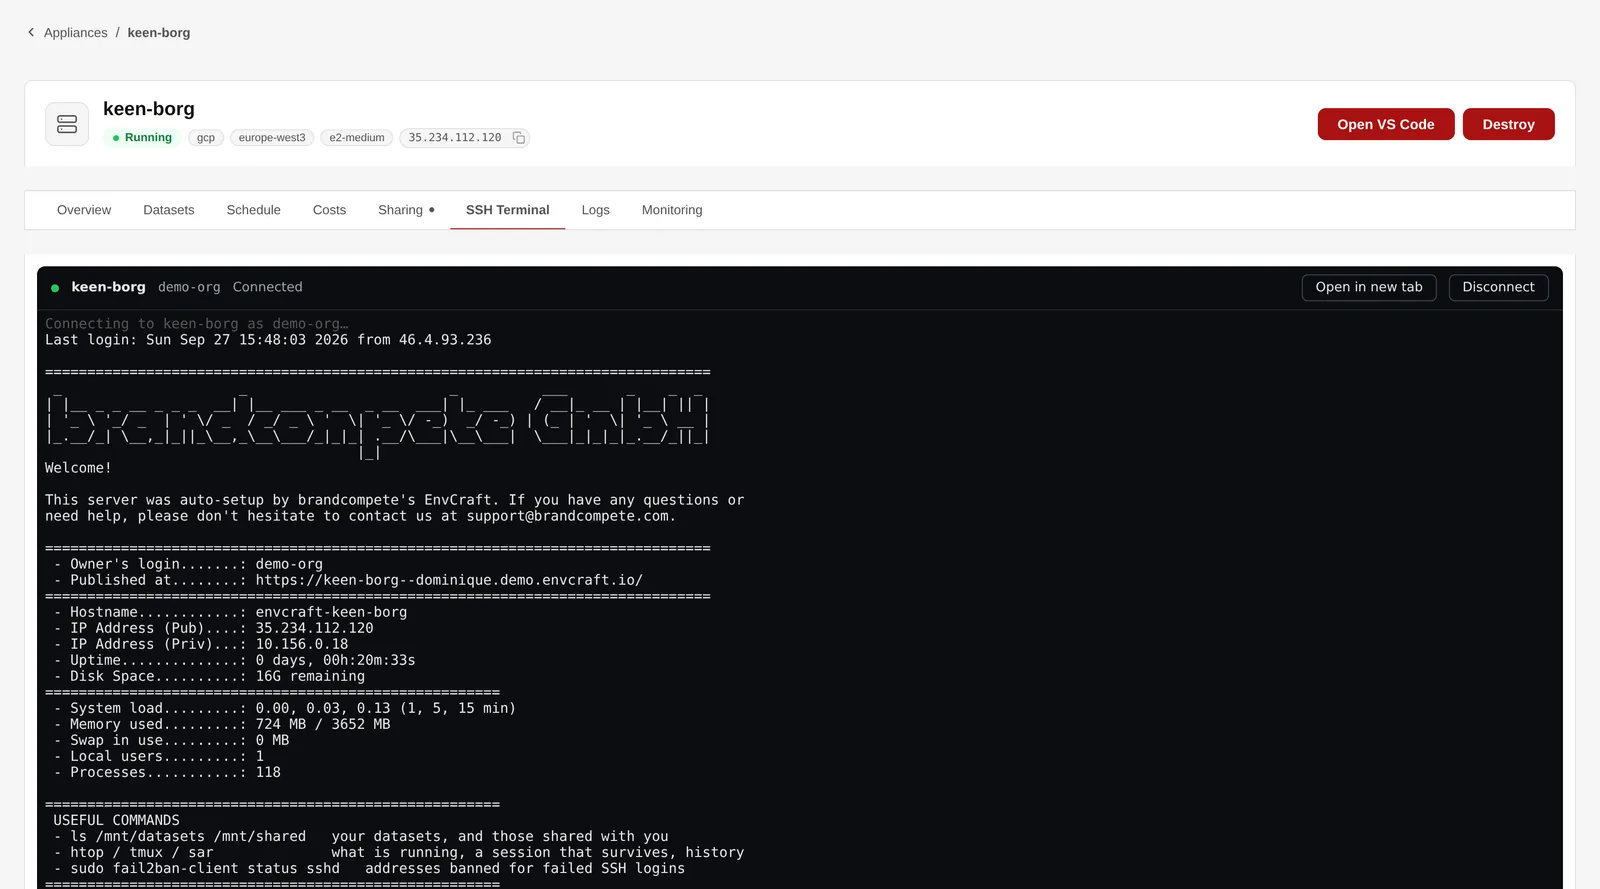
Eine SSH-Sitzung im Browser, mit dem Begrüßungsbanner der Appliance.
Eine Entwicklungsmaschine muss nicht die ganze Nacht laufen. Geben Sie ihr einen Zeitplan — welche Wochentage, wann starten, wann stoppen — und EnvCraft startet und stoppt sie selbst, in der Zeitzone ihres Eigentümers.
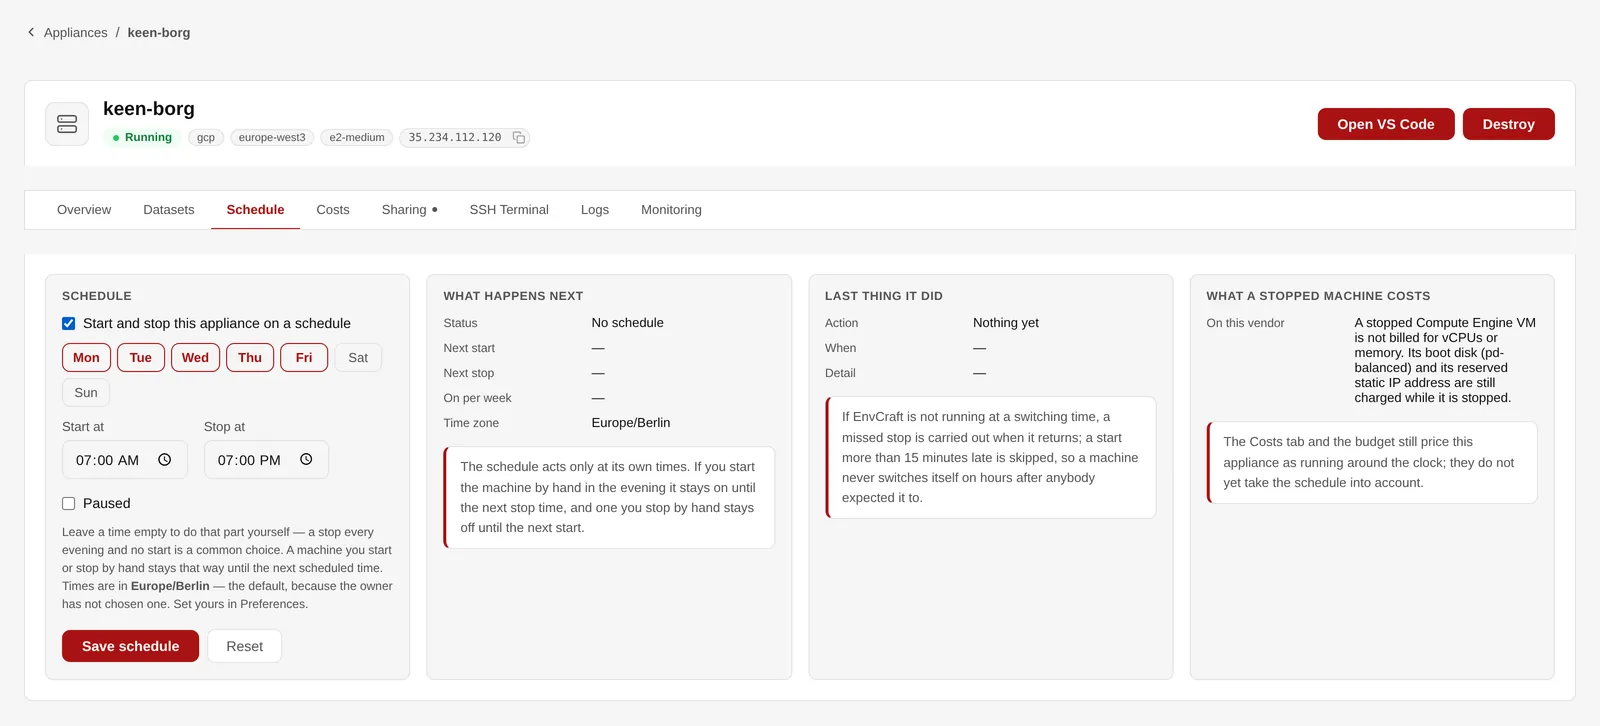
Zeitpläne — um sieben an, um sieben aus.
Jede Person beginnt in einem persönlichen Arbeitsbereich. Für gemeinsame Arbeit legen Sie ein Projekt an und nehmen Kolleginnen und Kollegen mit Lesen, Schreiben oder Admin auf — jede Appliance, jedes Dataset, jede Datenquelle und jedes Repository gehört dann dazu, und der Projektwähler im Kopf grenzt jede Liste darauf ein.
name--projekt.ihre-zone, mit echtem Zertifikat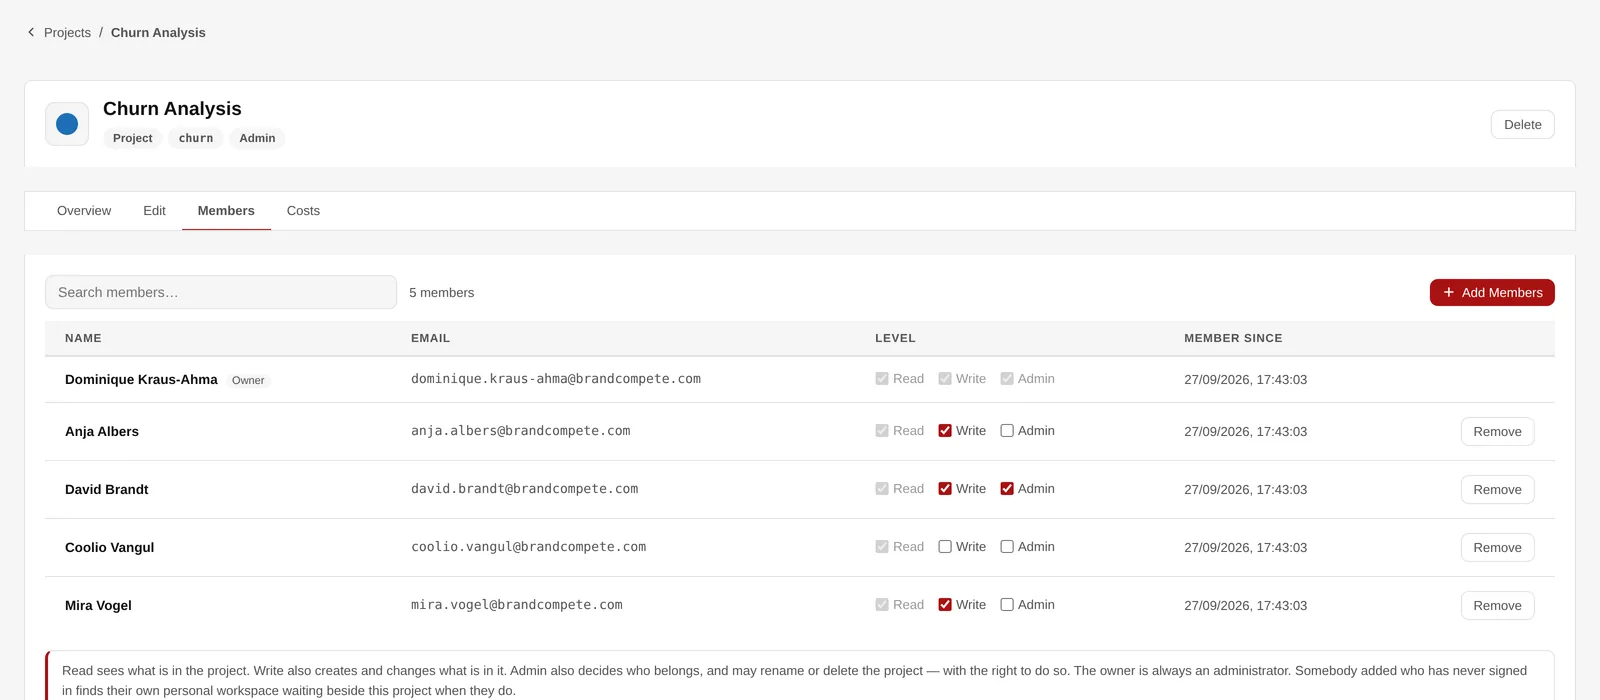
Die Mitglieder eines Projekts und ihre Stufe.
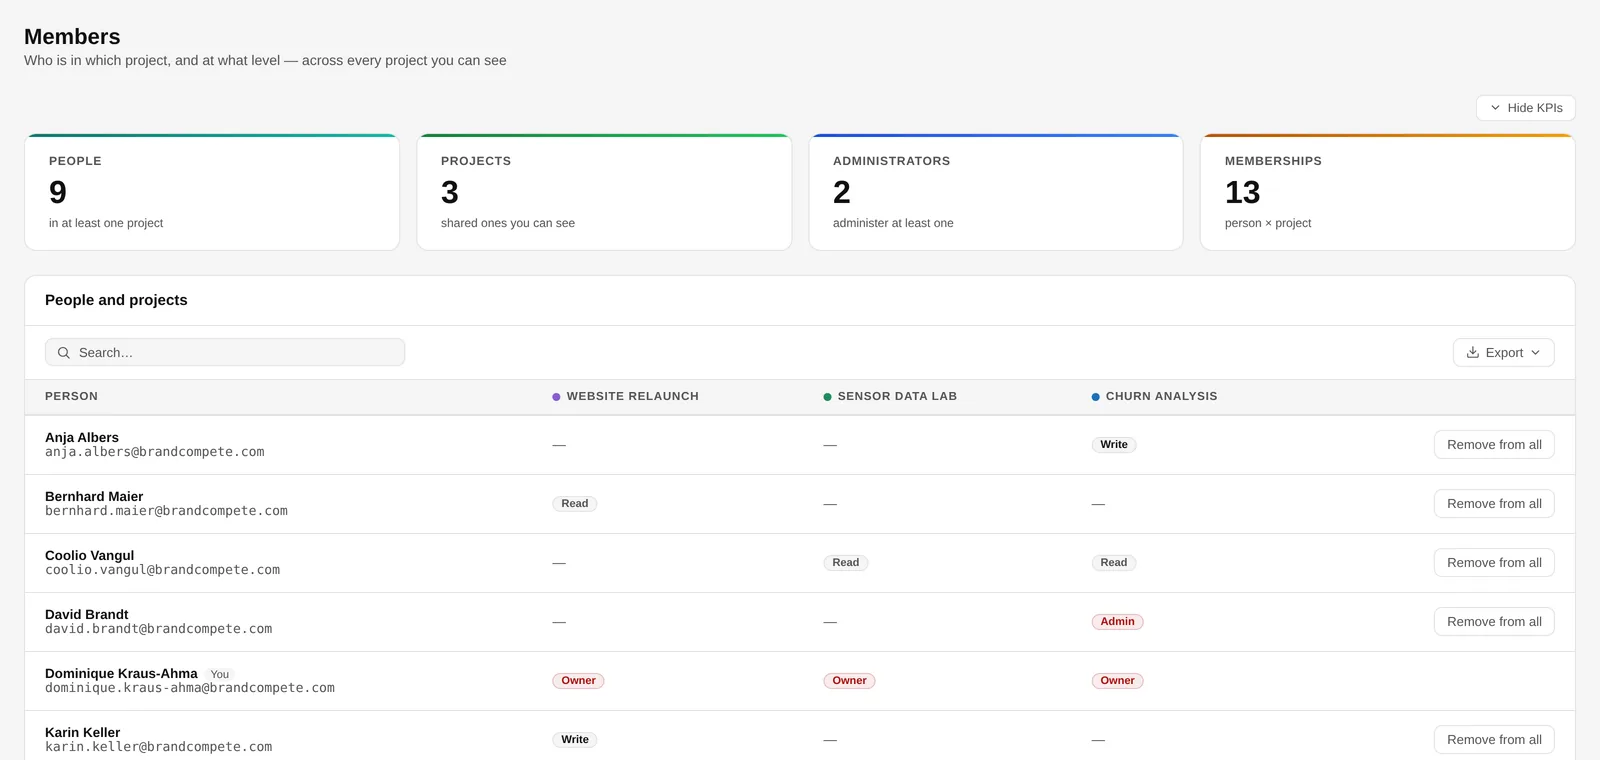
Wer wo ist, über alle Projekte hinweg.
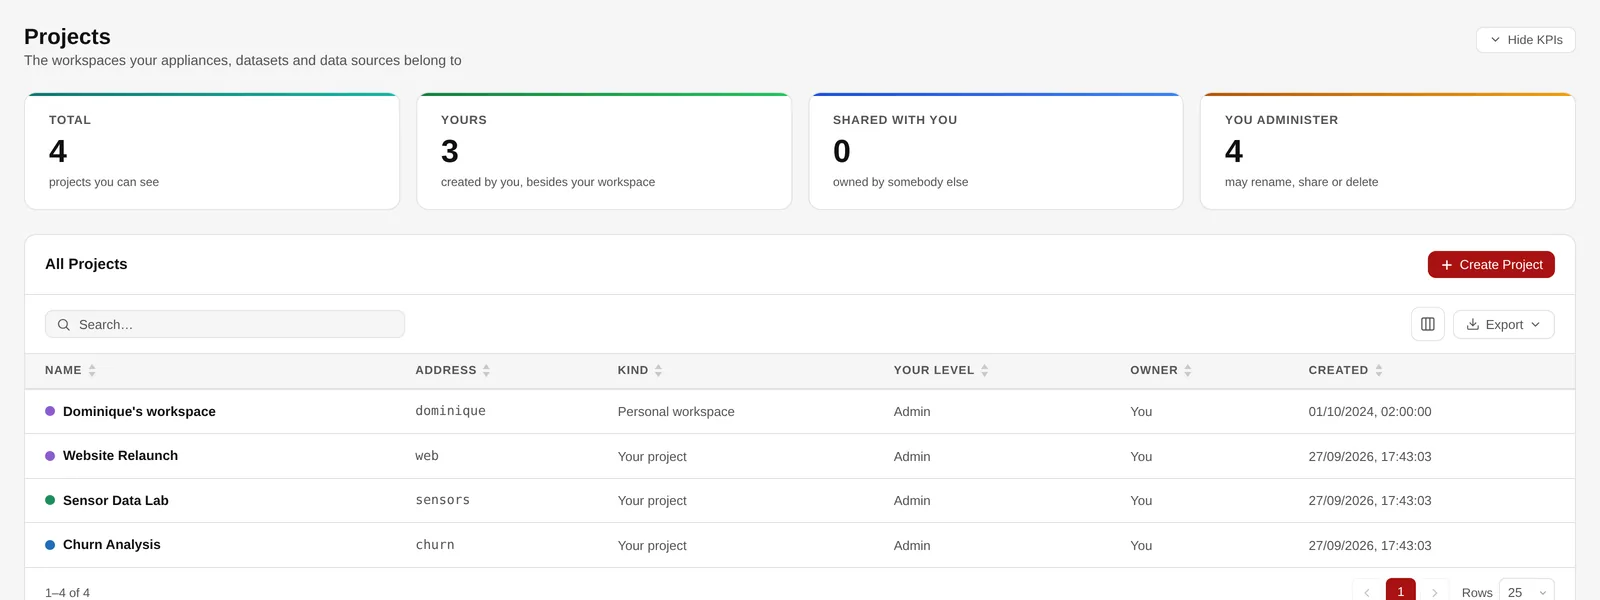
Ihr Arbeitsbereich und die Projekte, die Sie teilen.
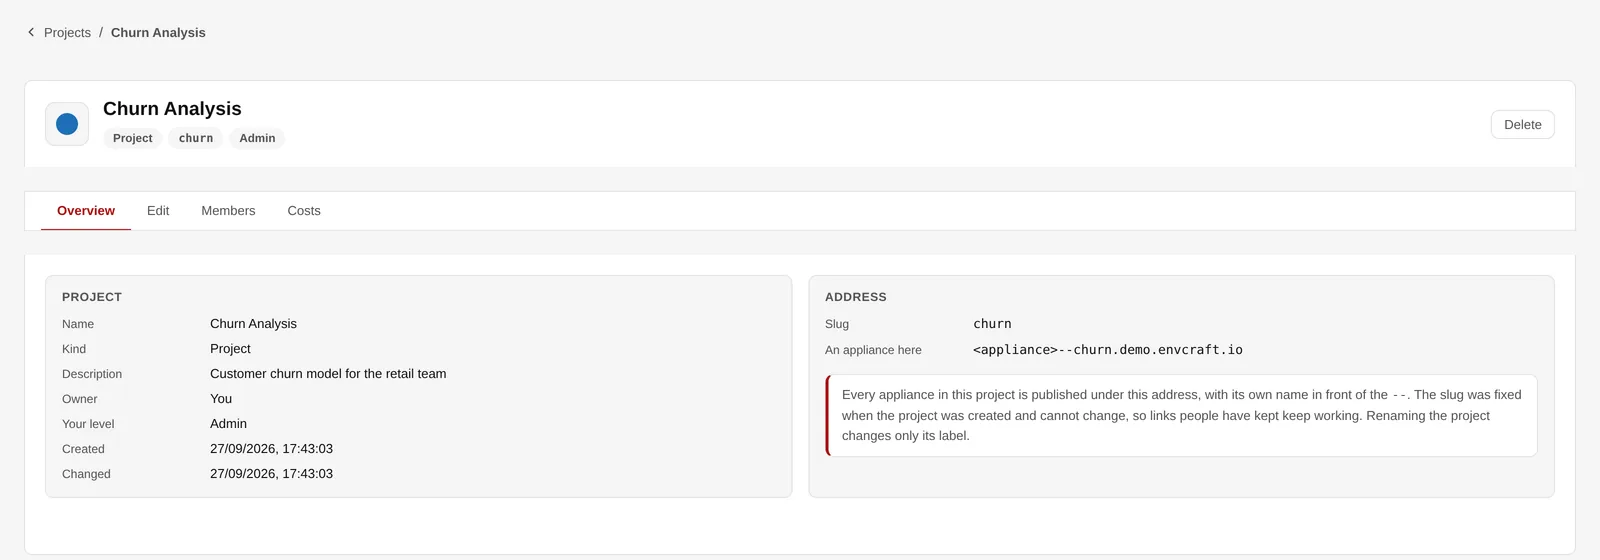
Das Projekt und die Adresse, unter der seine Appliances erscheinen.
Registrieren Sie ein GitHub-Repository in einem Projekt, und jede Person mit Schreibrecht kann einen Webserver anlegen, der es bereits ausliefert: Repository, Branch und Ordner im Assistenten wählen, der Code wird beim Aufbau auf die Maschine kopiert.
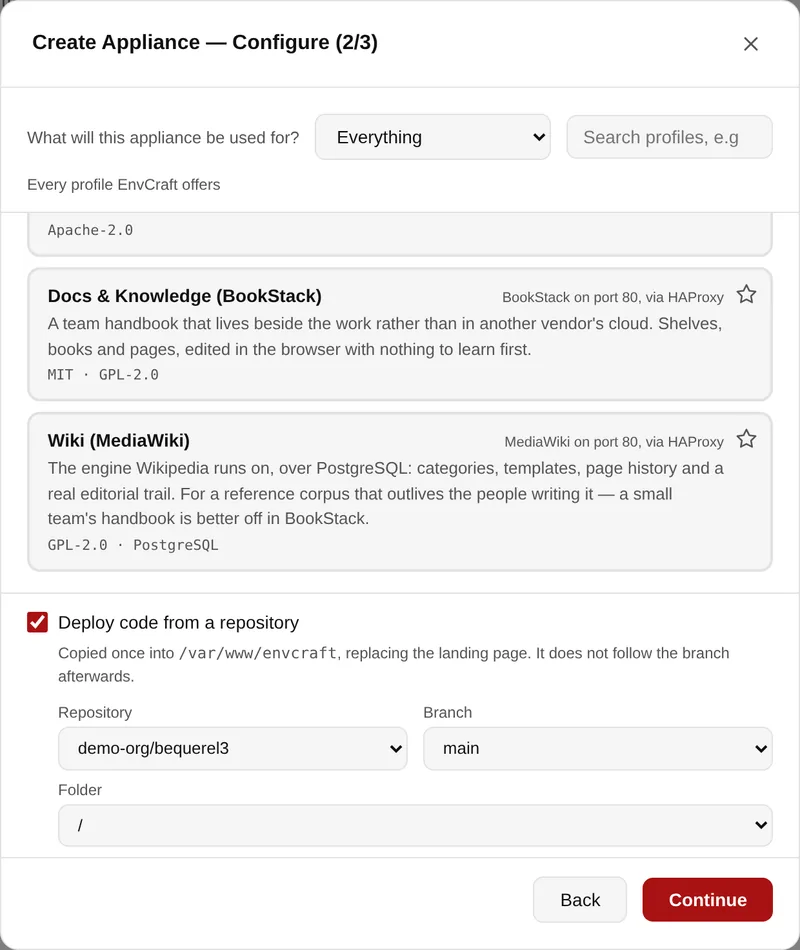
Repository, Branch und Ordner wählen, während die Appliance angelegt wird.
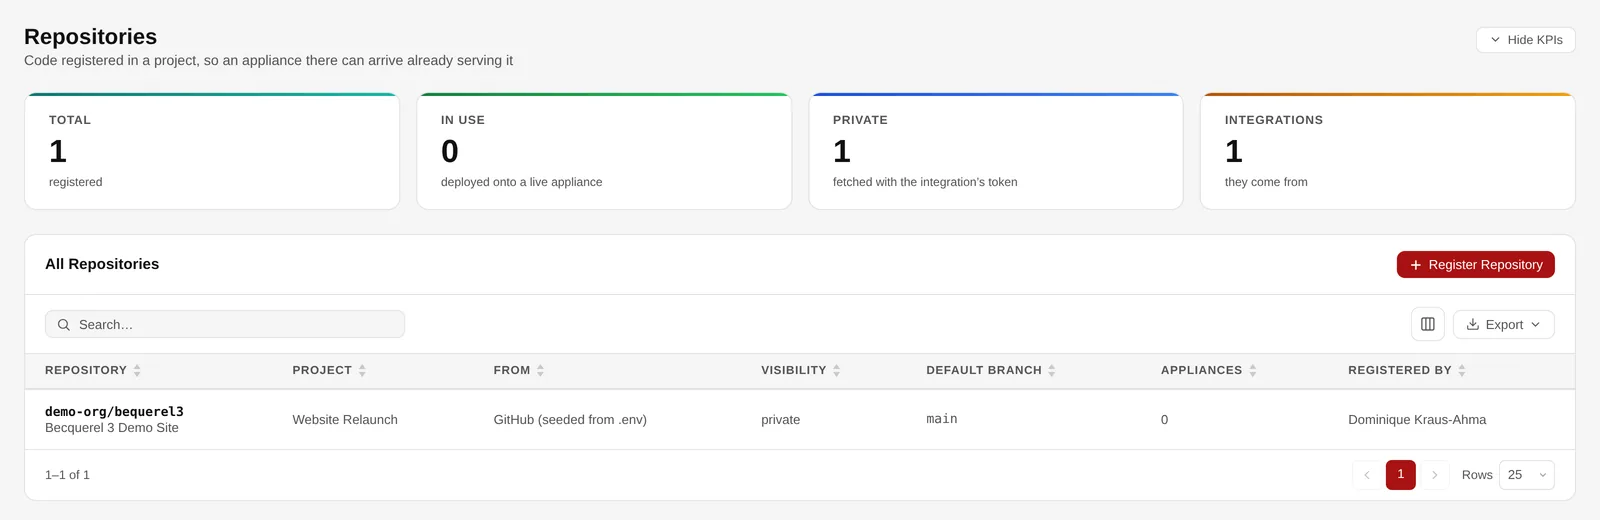
Die in Ihren Projekten registrierten Repositories.
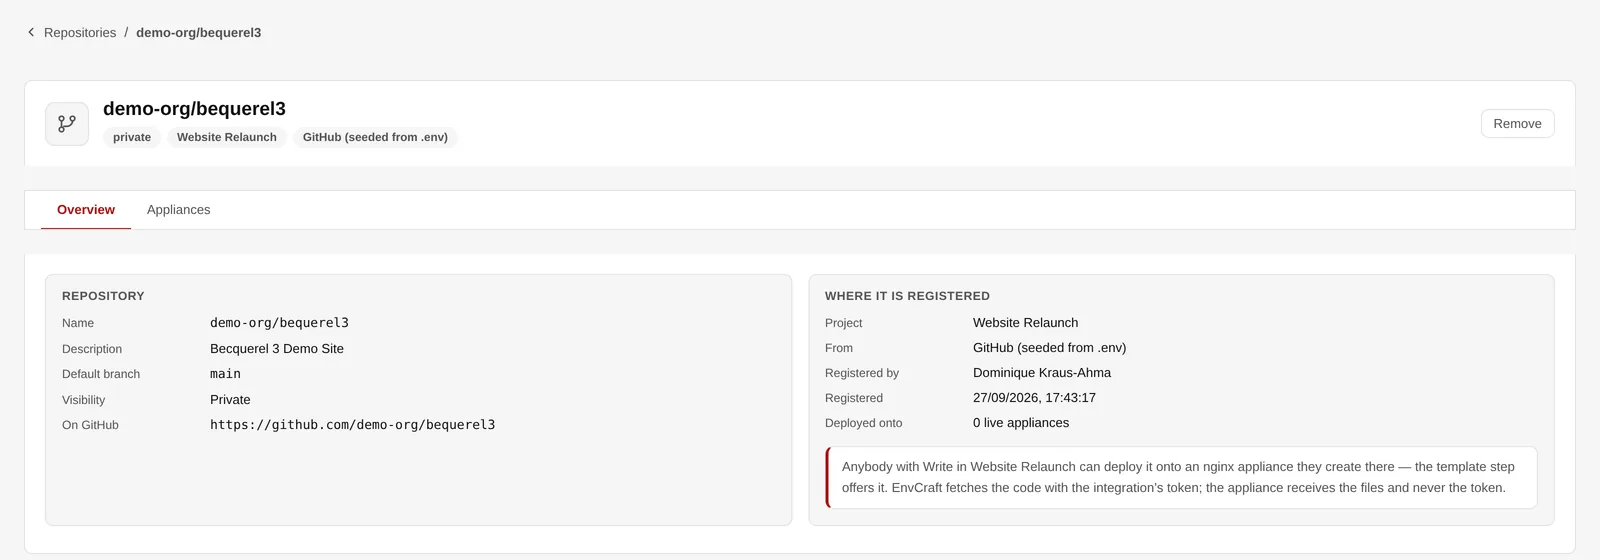
Wo ein Repository registriert ist und wer es ausliefern darf.
Vom minimalen Rocky Linux bis zu Notebooks, Datenbanken, BI, Workflow-Werkzeugen und Wikis: 38 Stacks sind sofort einsatzbereit, jeder auf einer echten Maschine gebaut und getestet, 31 davon mit Weboberfläche. Die Wissensdatenbank sagt, was jeder installiert und unter welcher Lizenz.
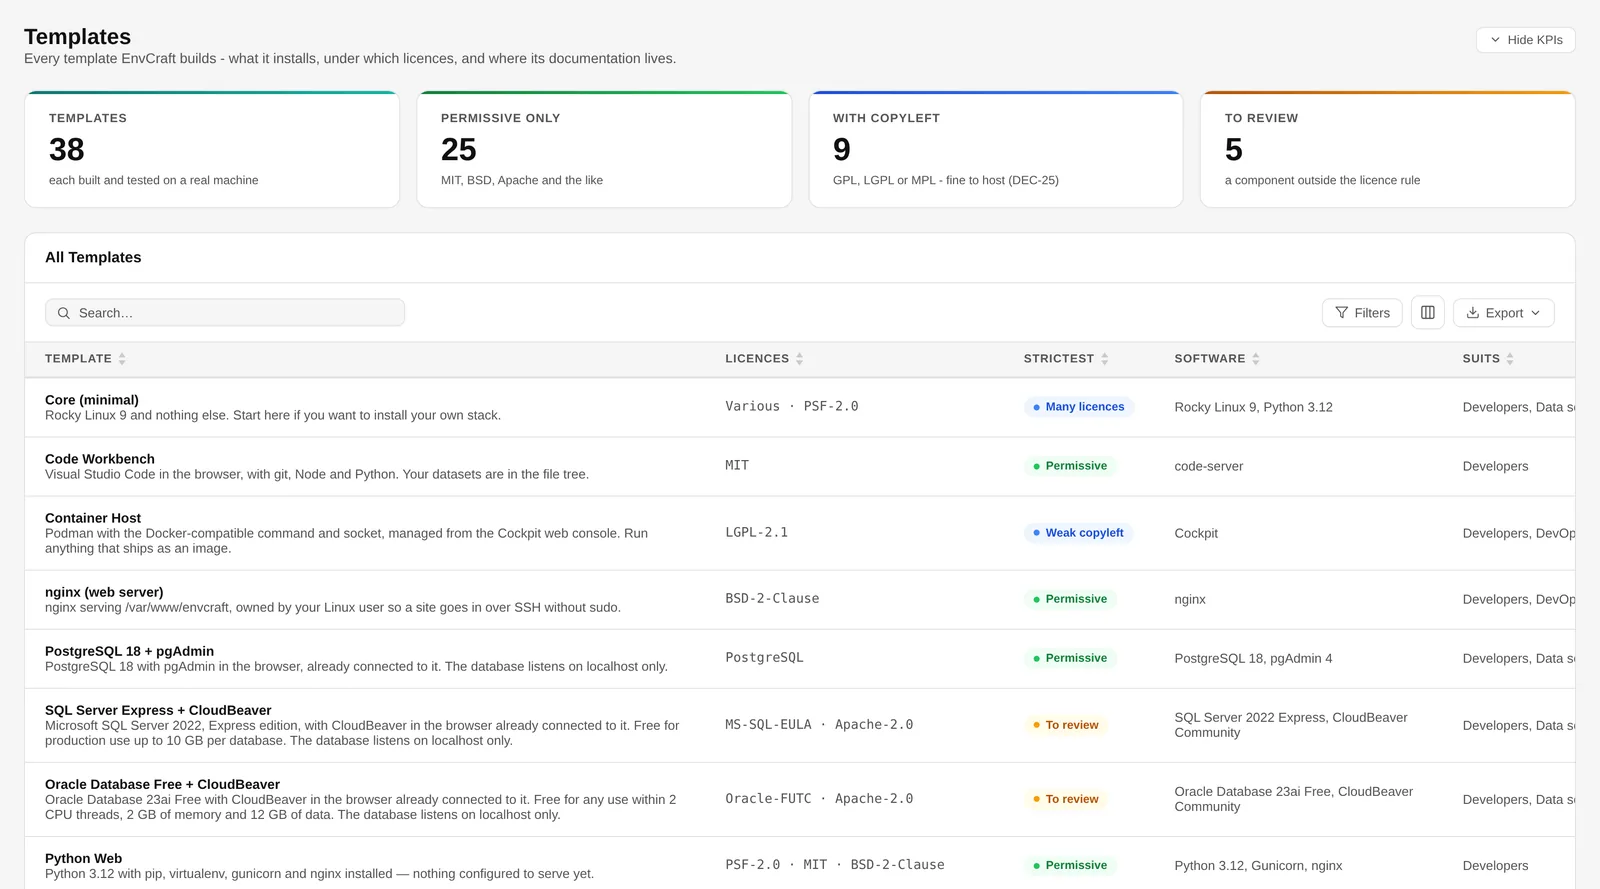
Jede Vorlage mit ihren Lizenzen und der strengsten davon.
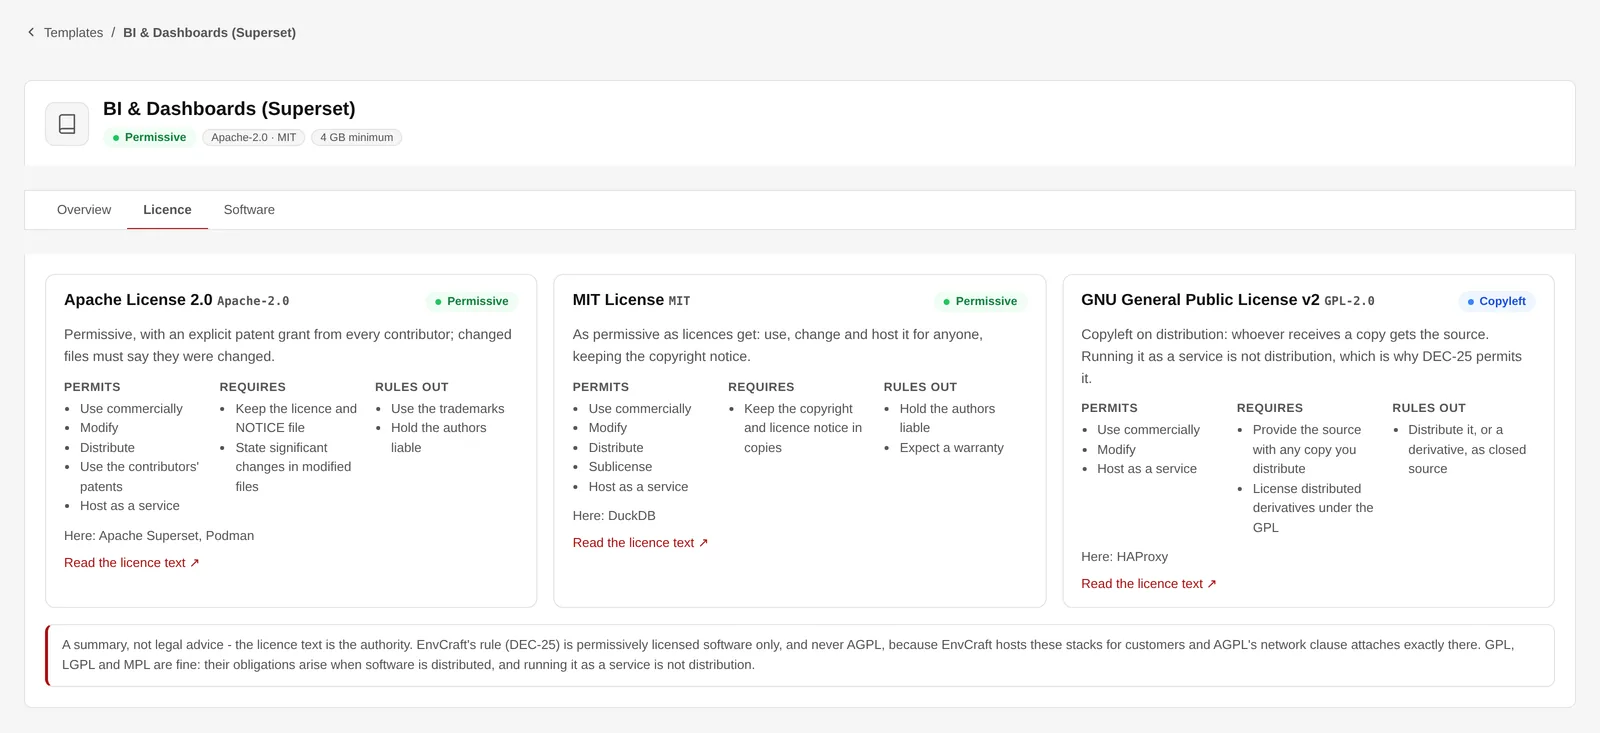
Was jede Lizenz erlaubt, verlangt und ausschließt.
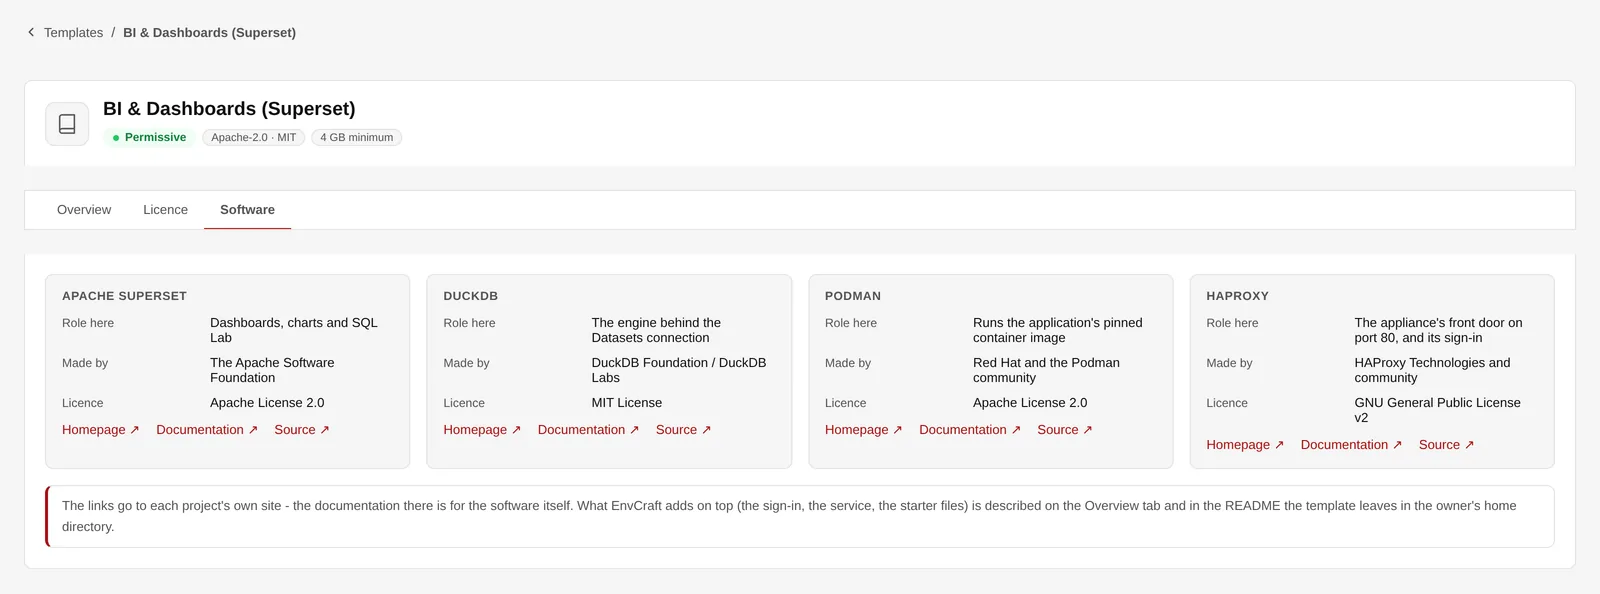
Die Software hinter einer Vorlage, mit Herstellern und Quellen.
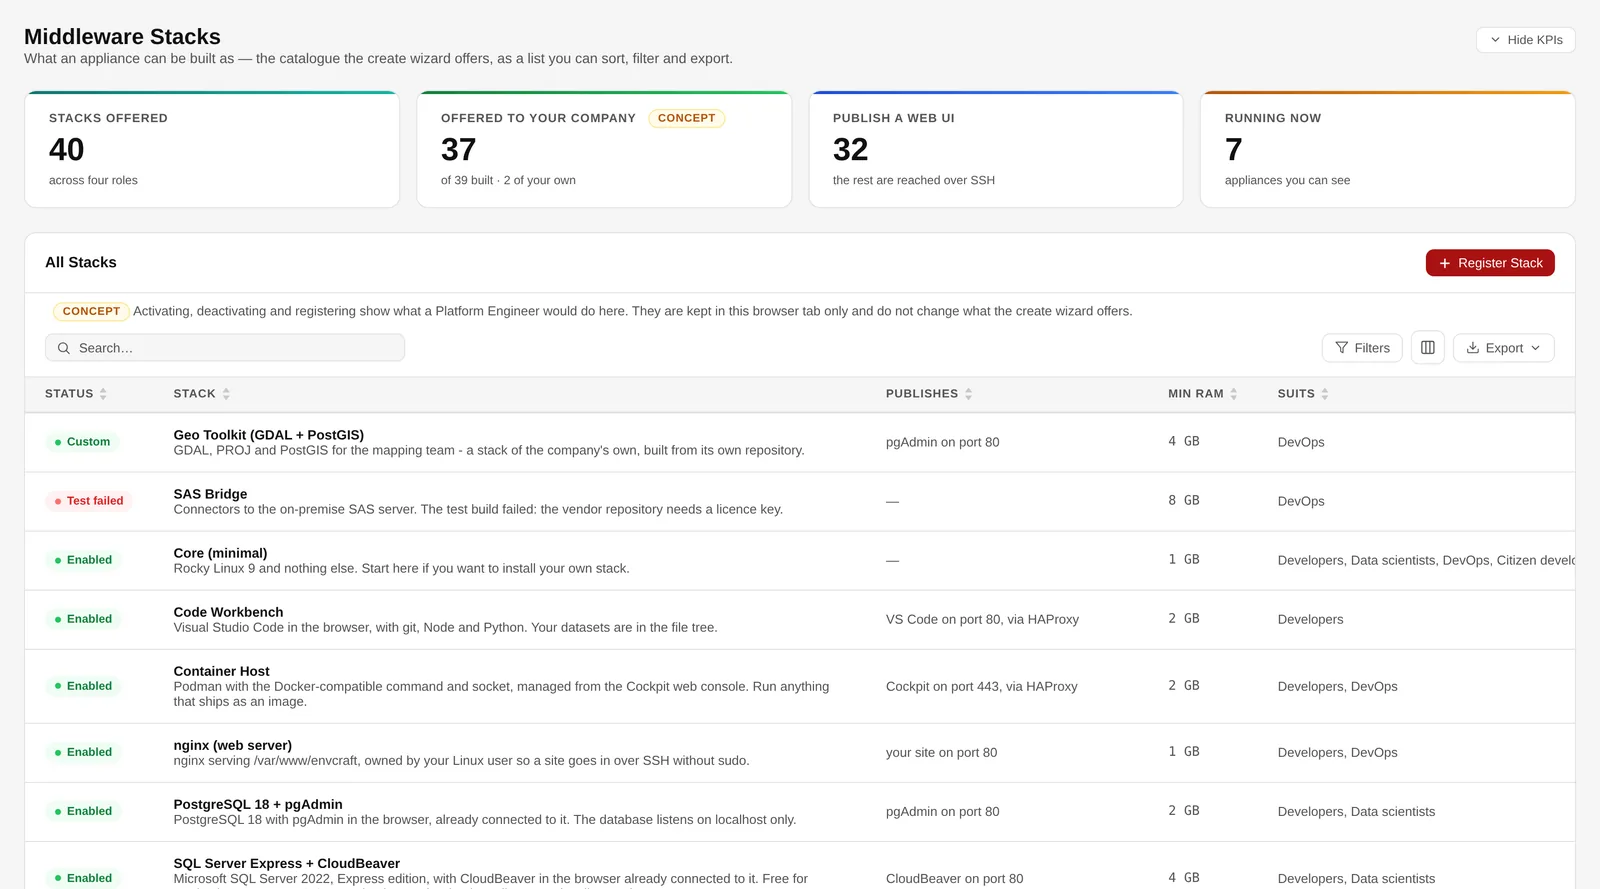
Der Katalog, wie der Assistent ihn anbietet.
Ein Dataset ist ein verwalteter Ordner im Objektspeicher. Er erscheint im Browser und unter /mnt/datasets/<name> auf der Maschine — dieselben Dateien, zwei Wege hinein, in jeder Cloud.
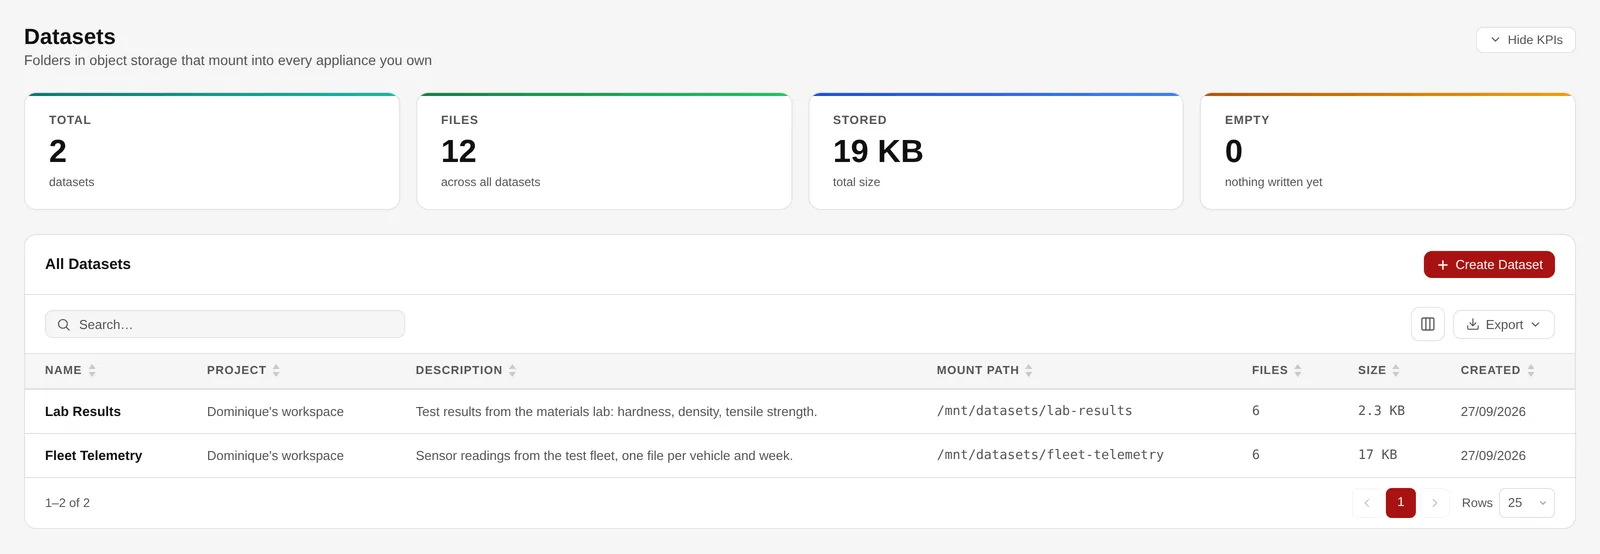
Datasets mit Projekt, Einhängepfad und Größe.
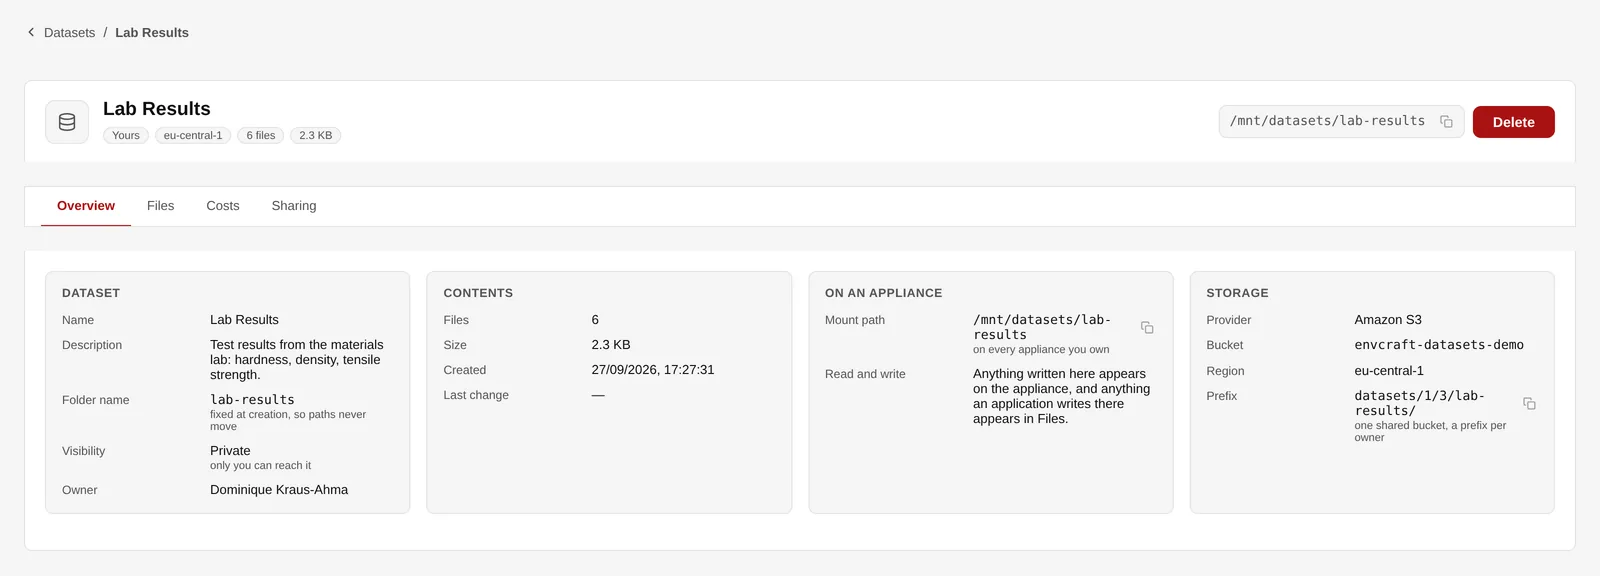
Ein Dataset: Inhalt, Einhängepfad und Speicher.
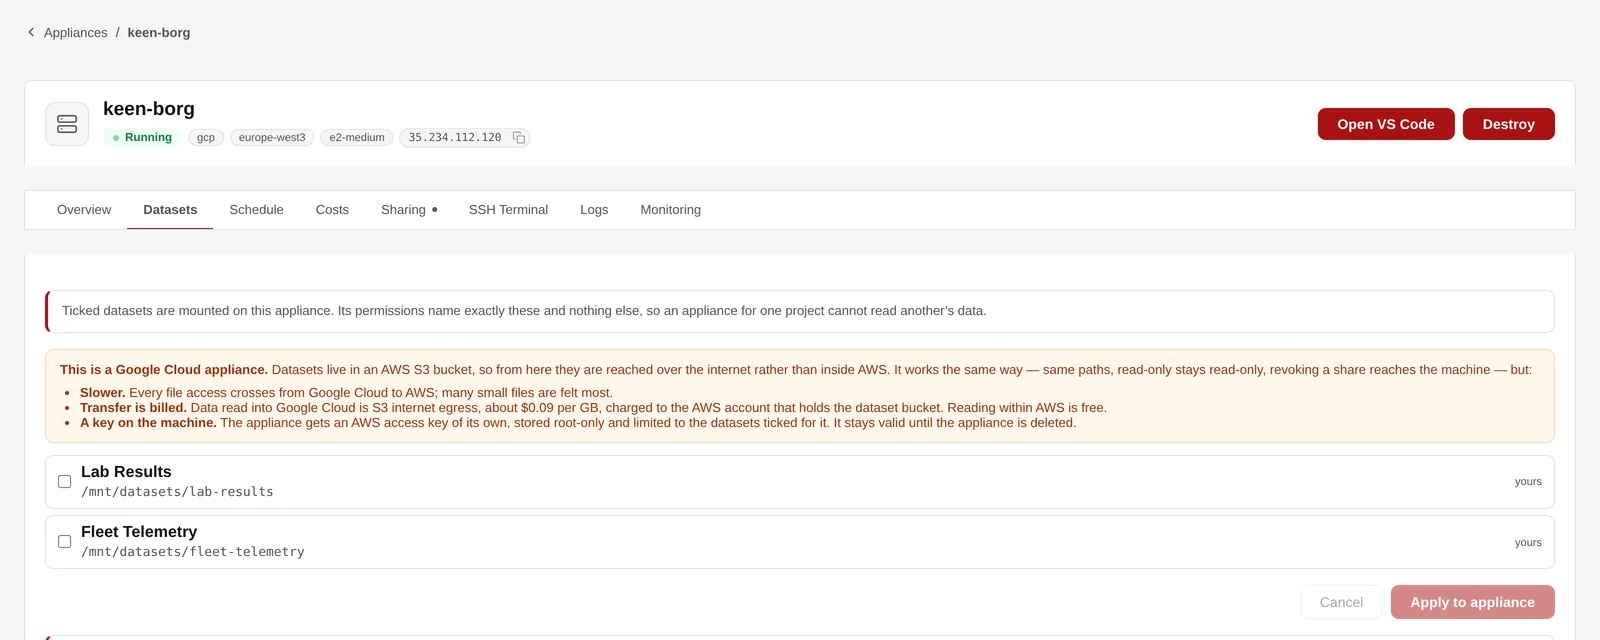
Wählen, welche Datasets eine Appliance erreicht.
Datenbank oder offene API anbinden, eine Abfrage einmal speichern und einen Zeitplan frische Ergebnisse in ein Dataset schreiben lassen. PostgreSQL, Amazon Redshift, SQL Server, Oracle und Databricks funktionieren heute, dazu zehn offene Datendienste von der Weltbank bis zur EZB.
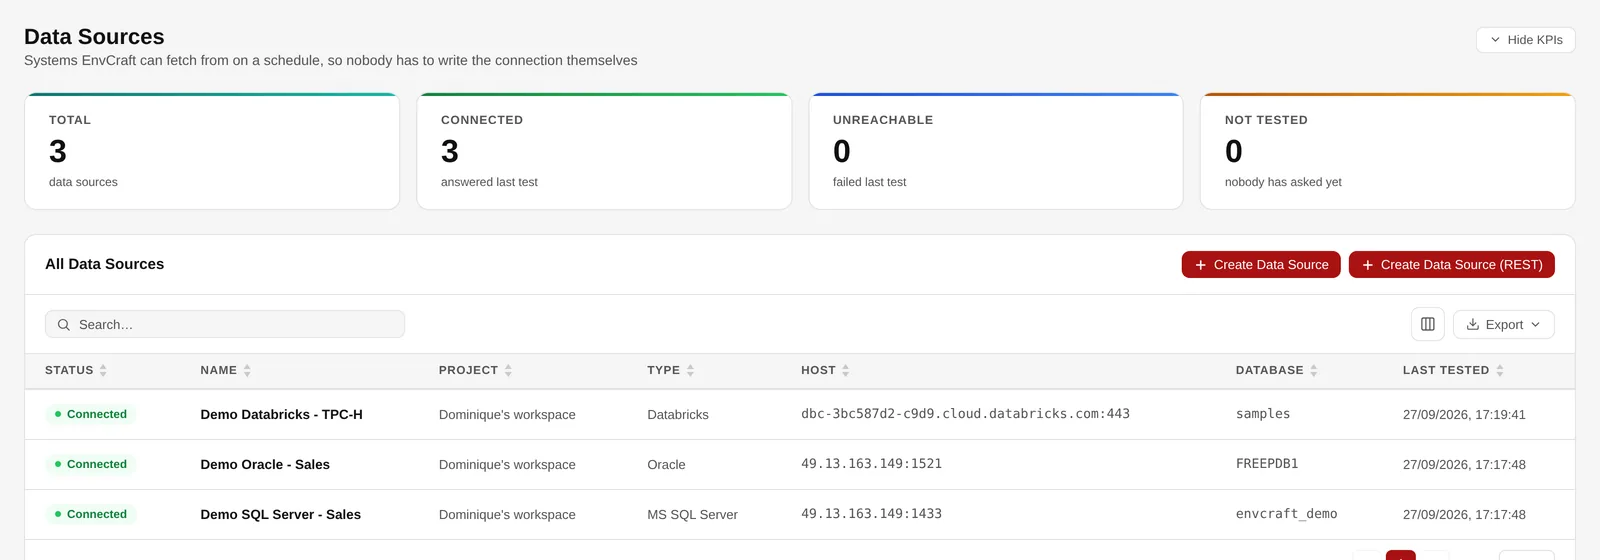
Databricks-, Oracle- und SQL-Server-Quellen, alle verbunden.
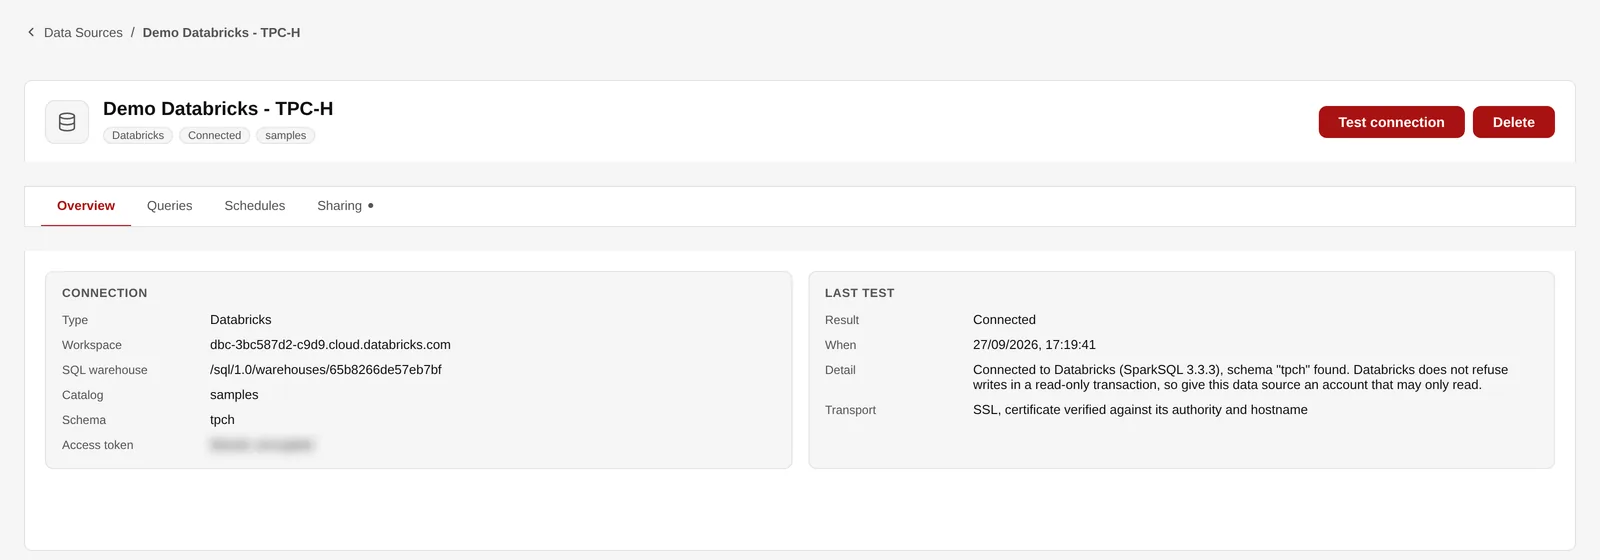
Ein Databricks-Warehouse als Datenquelle.
Eine Ansicht je Cloud: ob Ihr Unternehmen sie nutzt, mit welchen Zugangsdaten gebaut wird und welche Instanztypen zur Wahl stehen. AWS, Microsoft Azure, Google Cloud und Hetzner sind gebaut; die Instanztypen kommen live vom Anbieter — eine Größe, die er morgen einführt, erscheint von selbst.
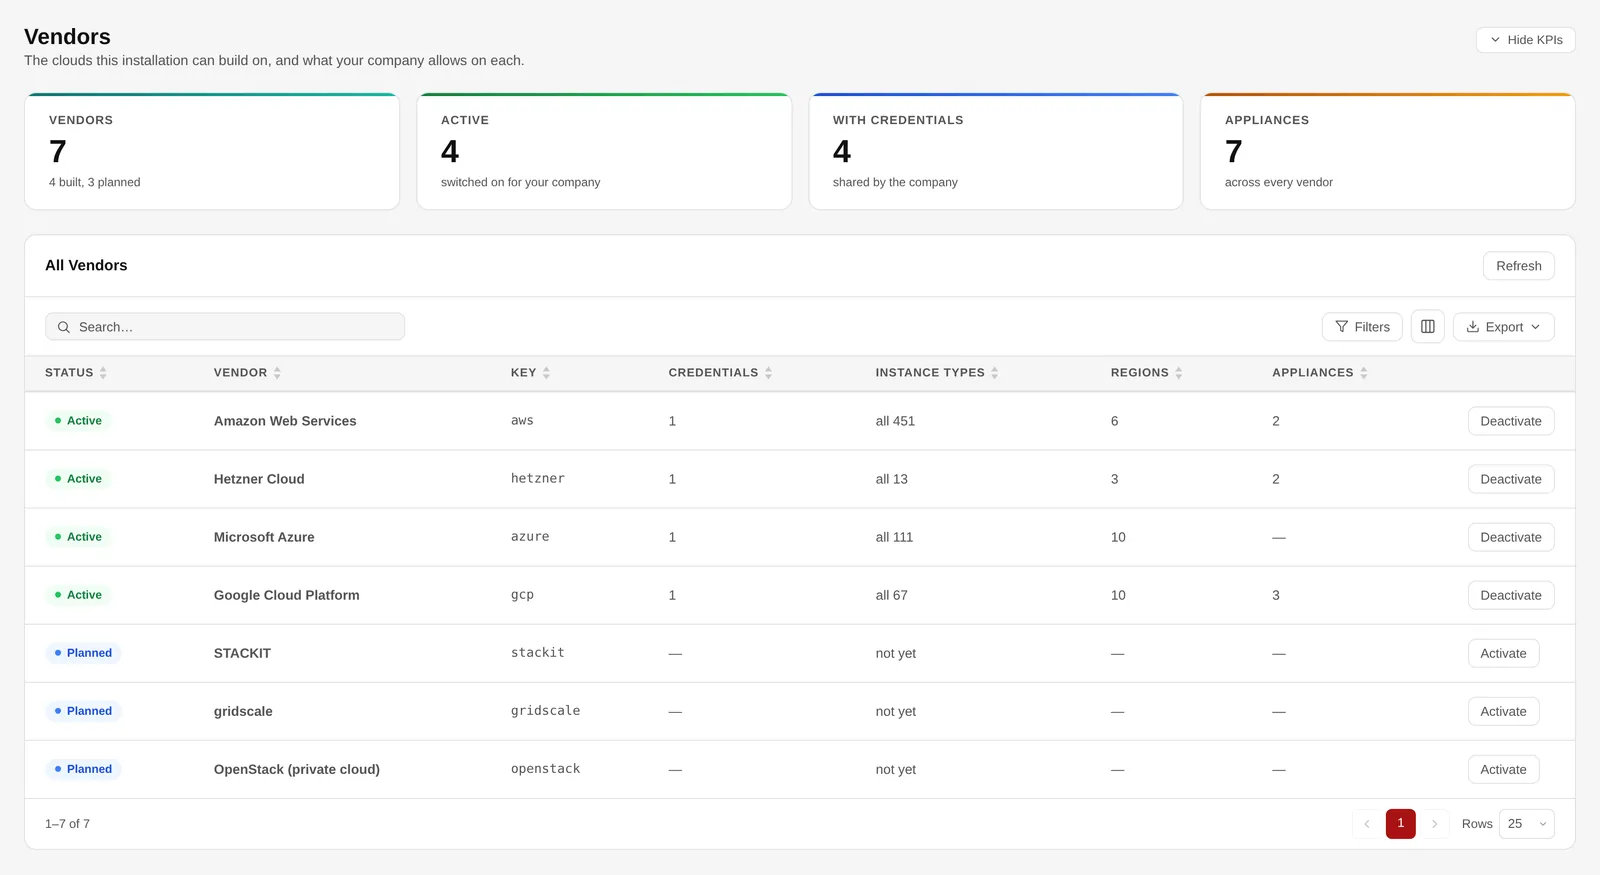
Vier Clouds gebaut, drei geplant.
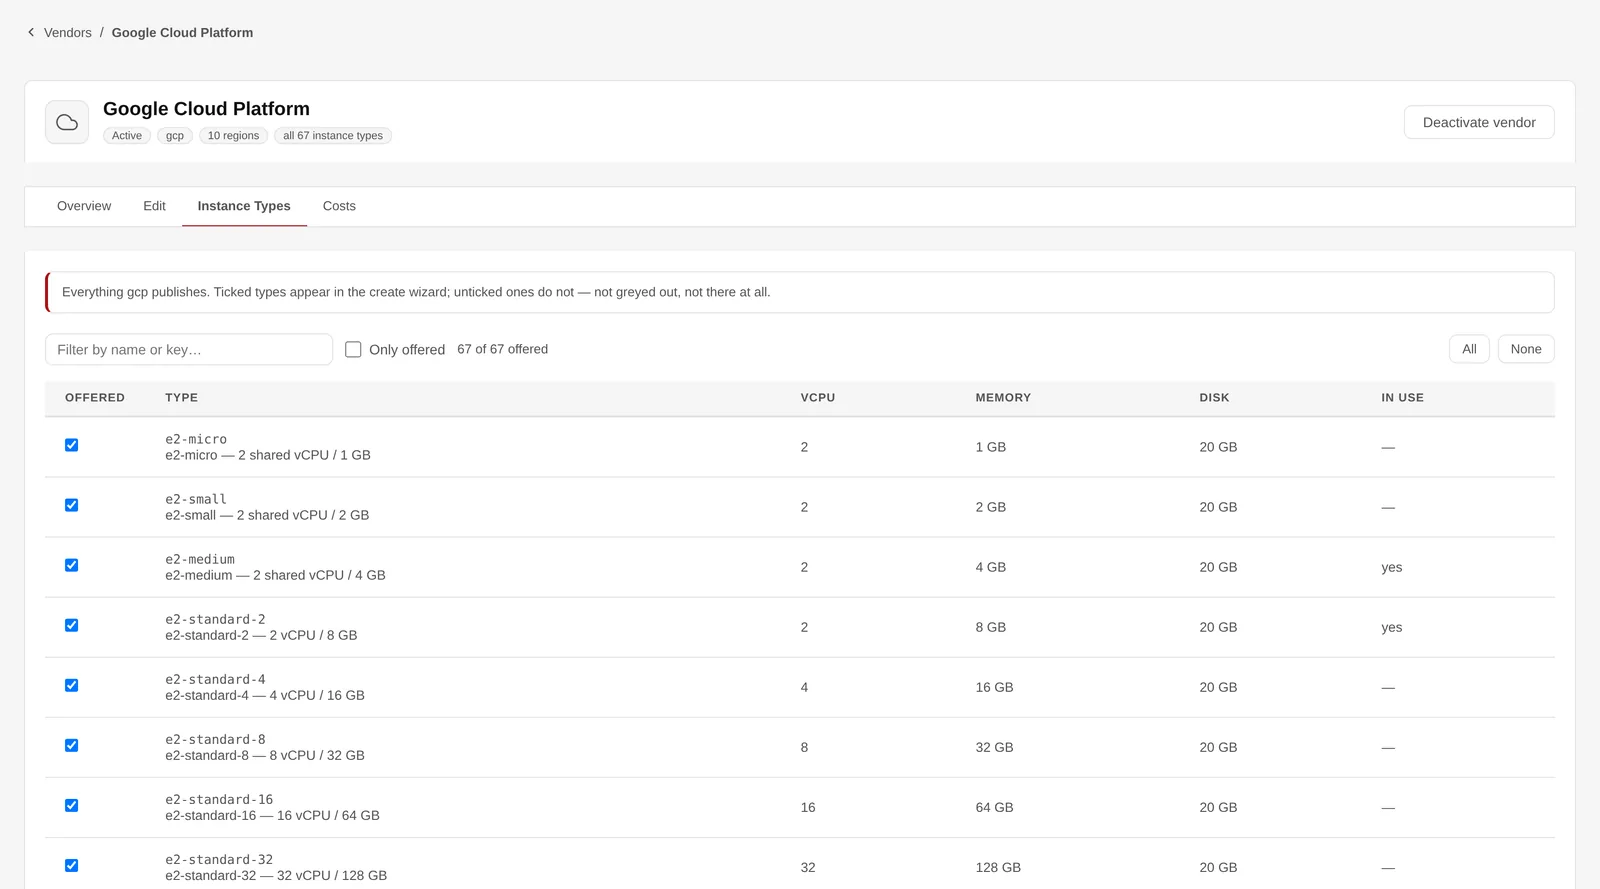
Die Typen, die zur Wahl stehen, je Anbieter.
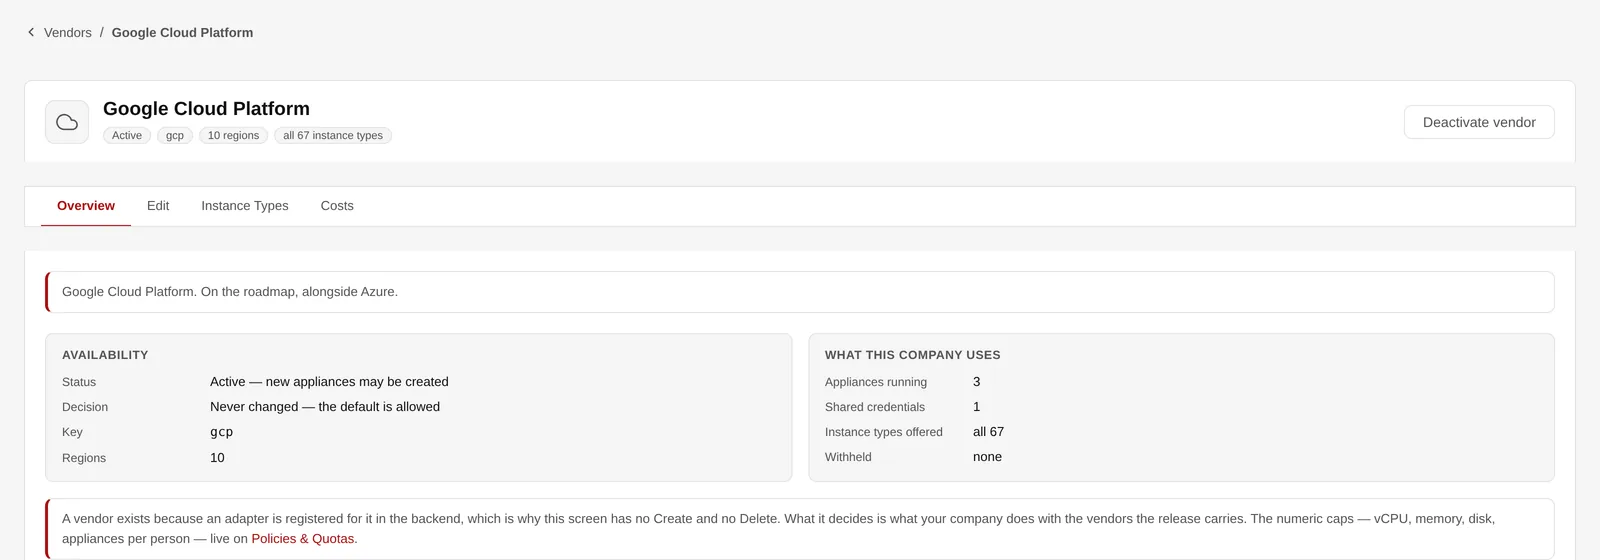
Was Ihr Unternehmen in einer Cloud nutzt.
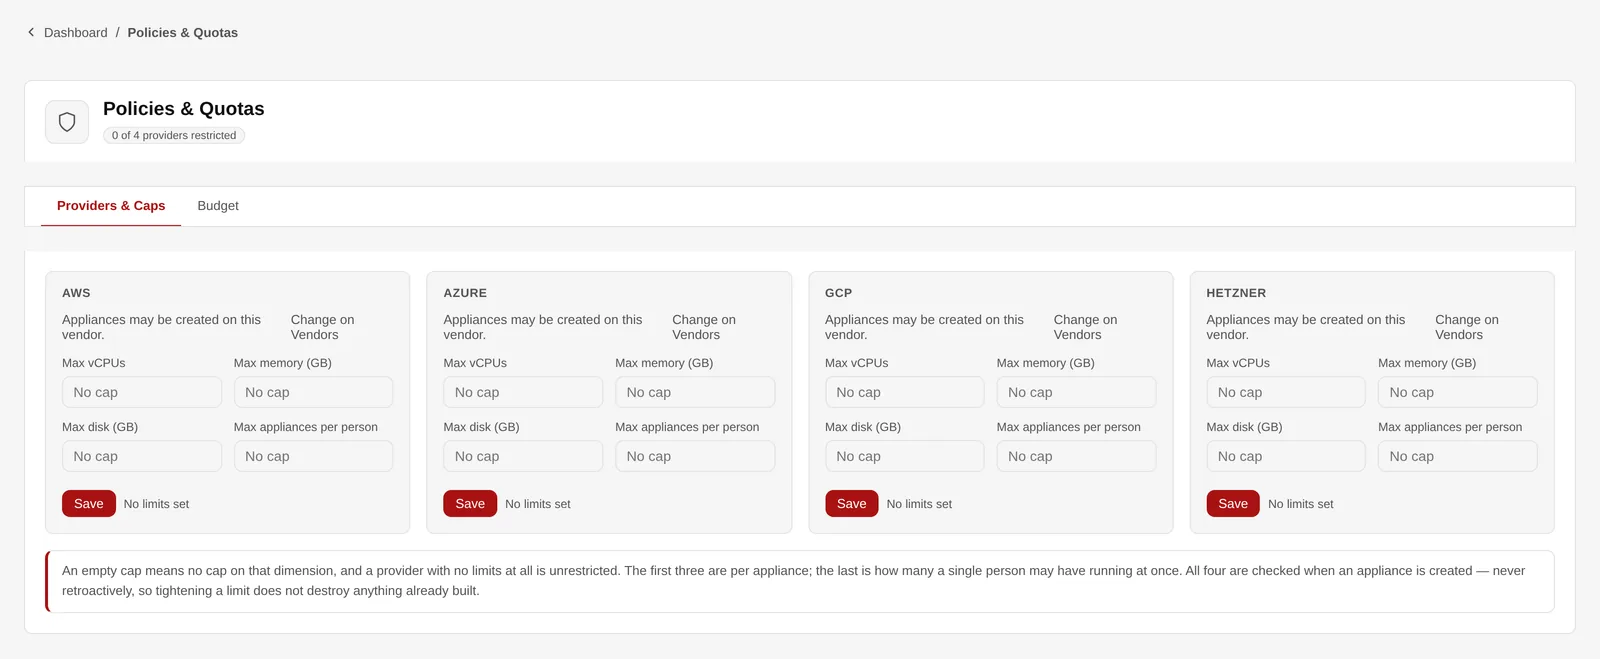
Obergrenzen je Appliance und je Person, für jede Cloud.
Die Run-Rate der gesamten Flotte, eine aufgeschlüsselte Schätzung je Appliance und eine Ausgabenanalyse über das, was tatsächlich lief — einschließlich der Maschinen, die unterwegs gelöscht wurden.
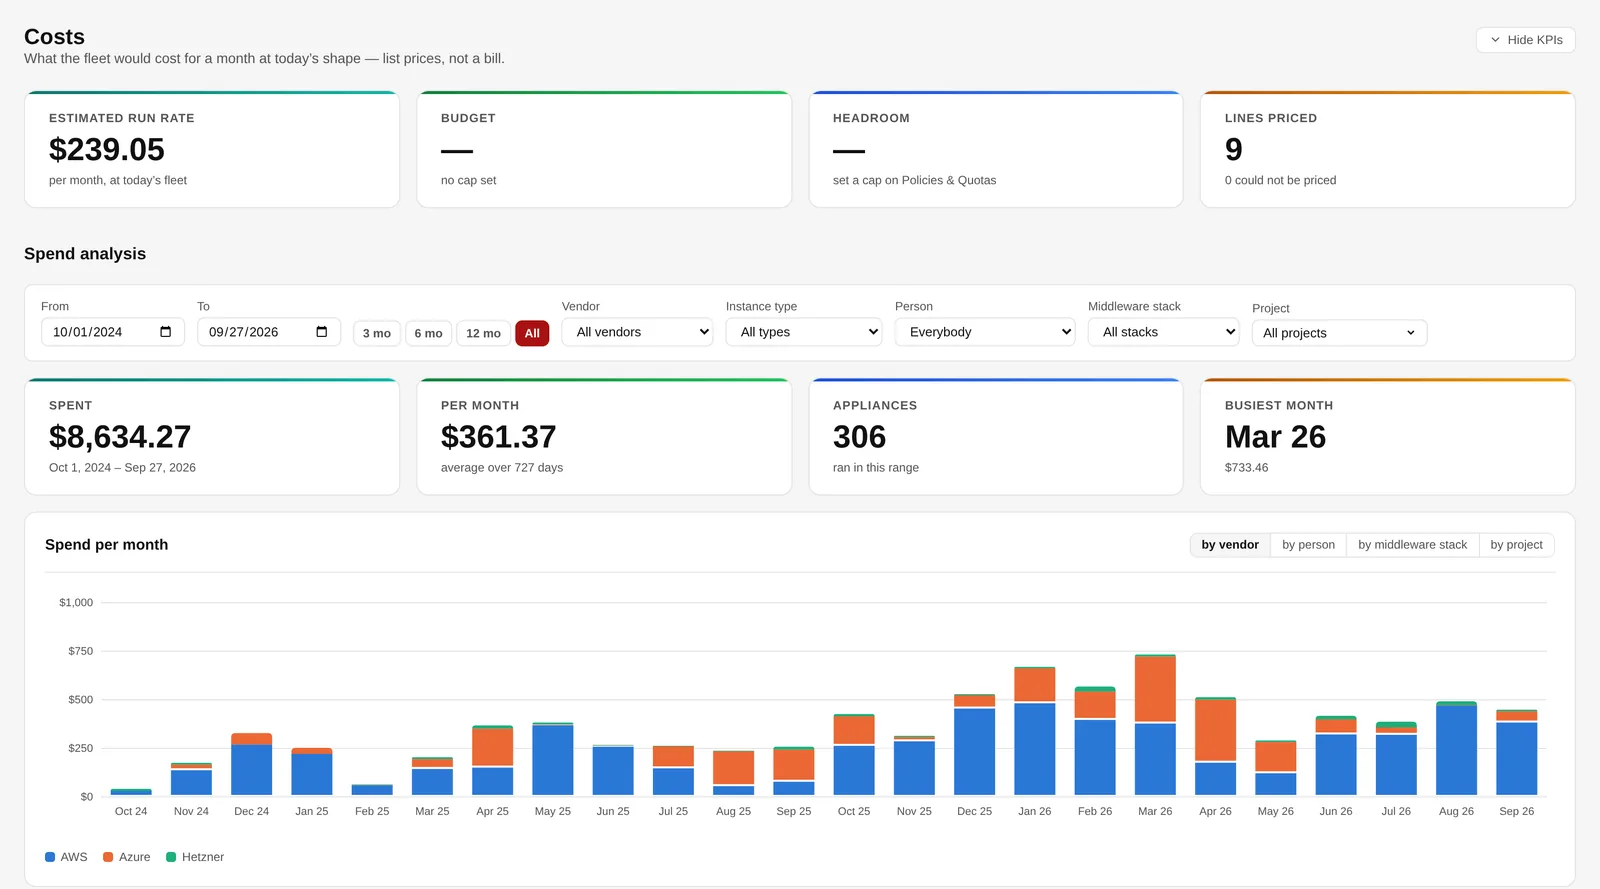
Run-Rate, Budget und Ausgaben nach Anbieter.
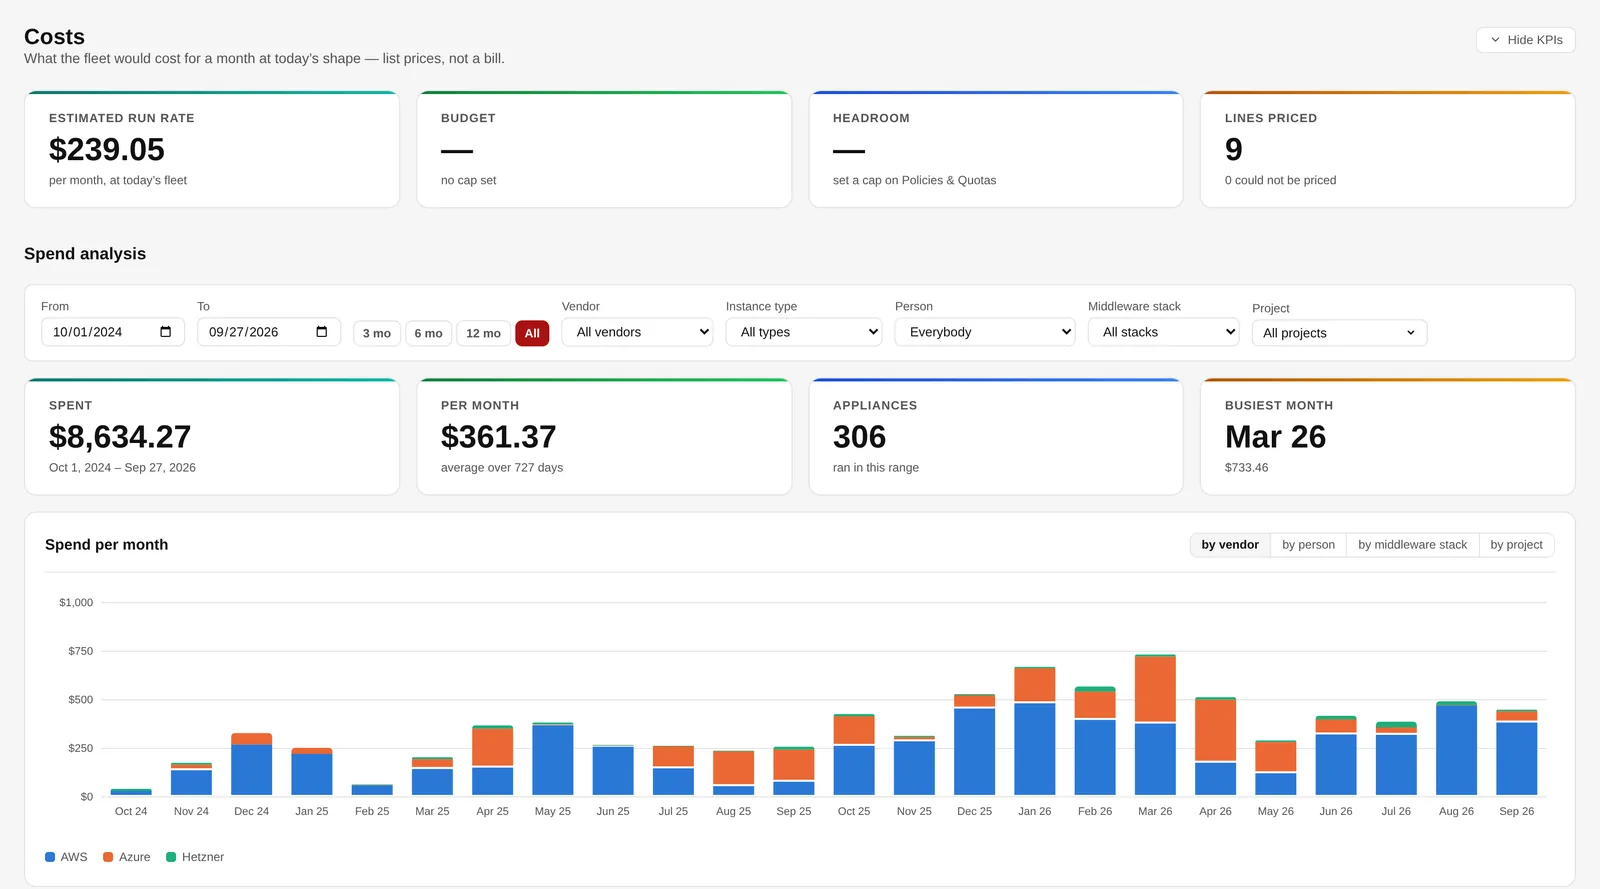
Dieselben Ausgaben, nach Projekt aufgeteilt.
Sieben eingebaute Rollen von Administrator bis Auditor, dazu selbst definierte Rollen, über mehr als neunzig feingranulare Rechte. Jede Änderung an einer Rolle zeigt vor dem Speichern eine Differenz.
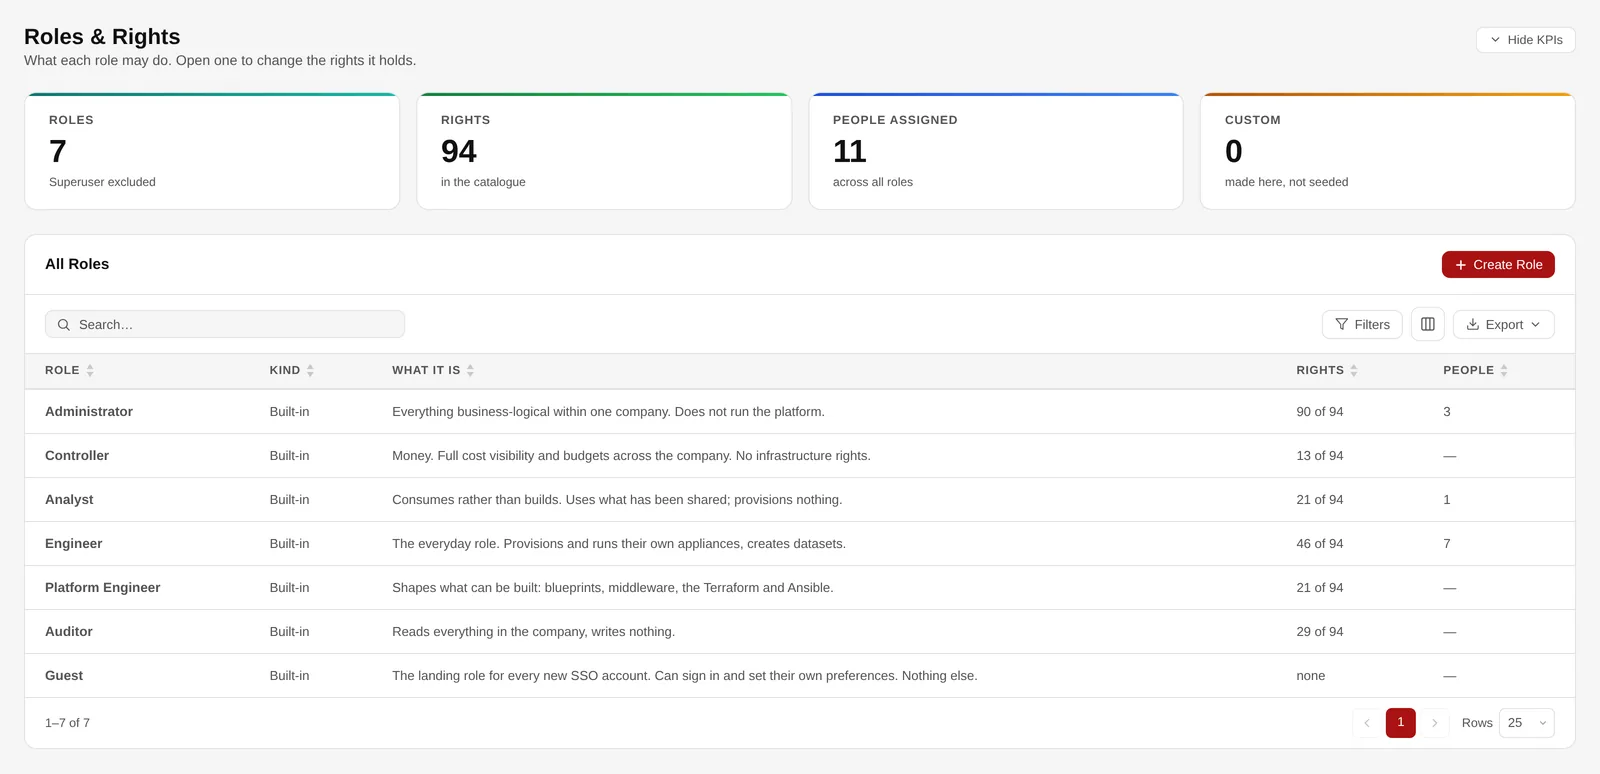
Sieben eingebaute Rollen, und Ihre eigenen.
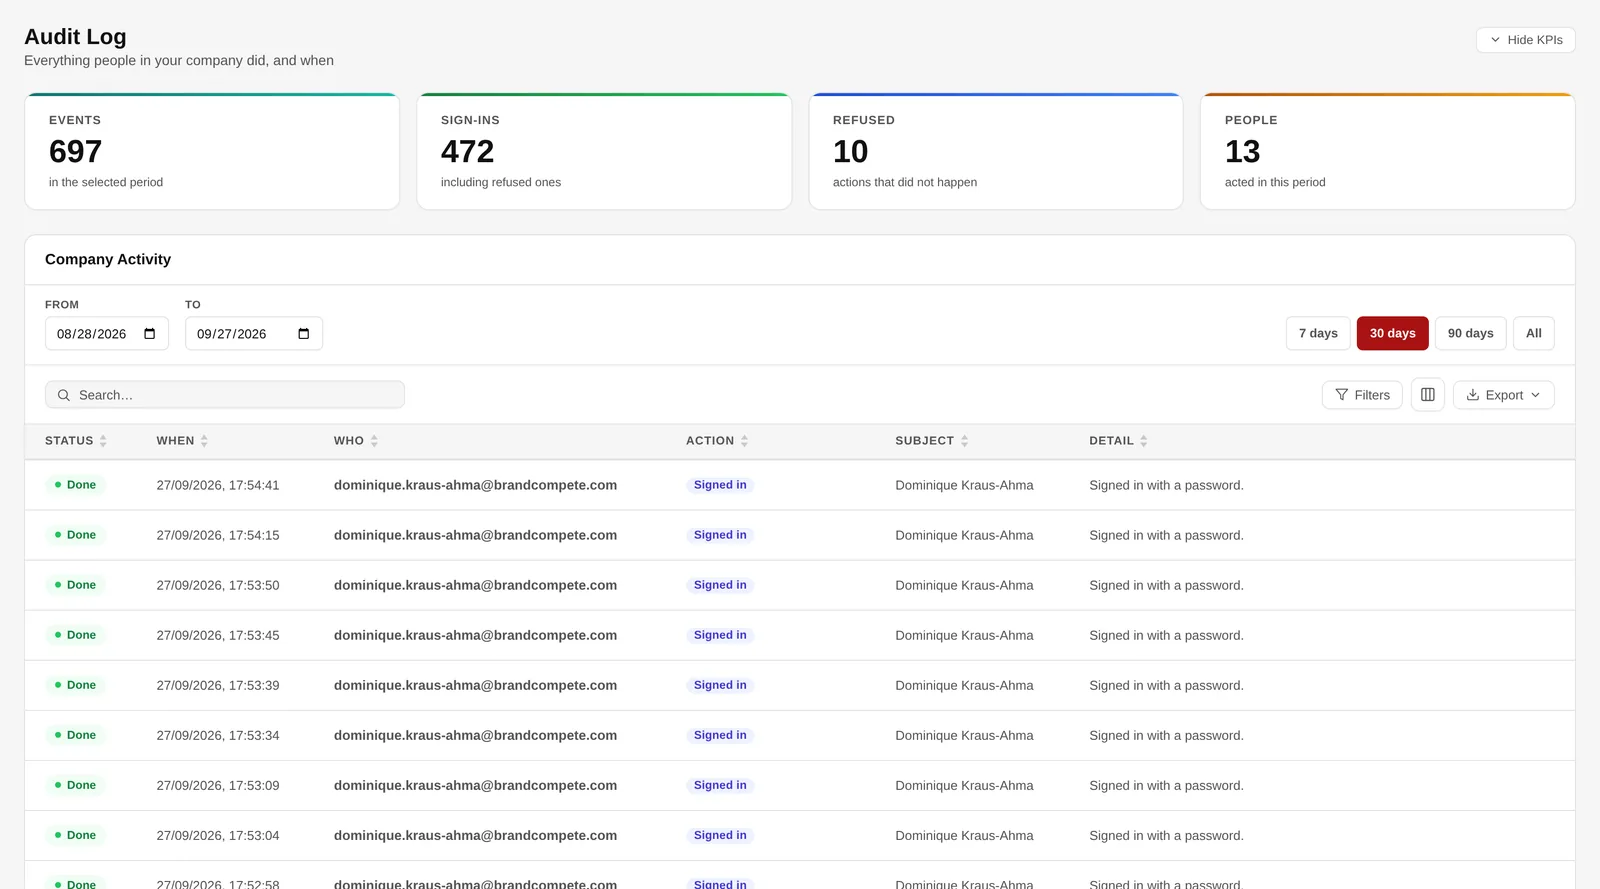
Jedes Ereignis, durchsuchbar und exportierbar.
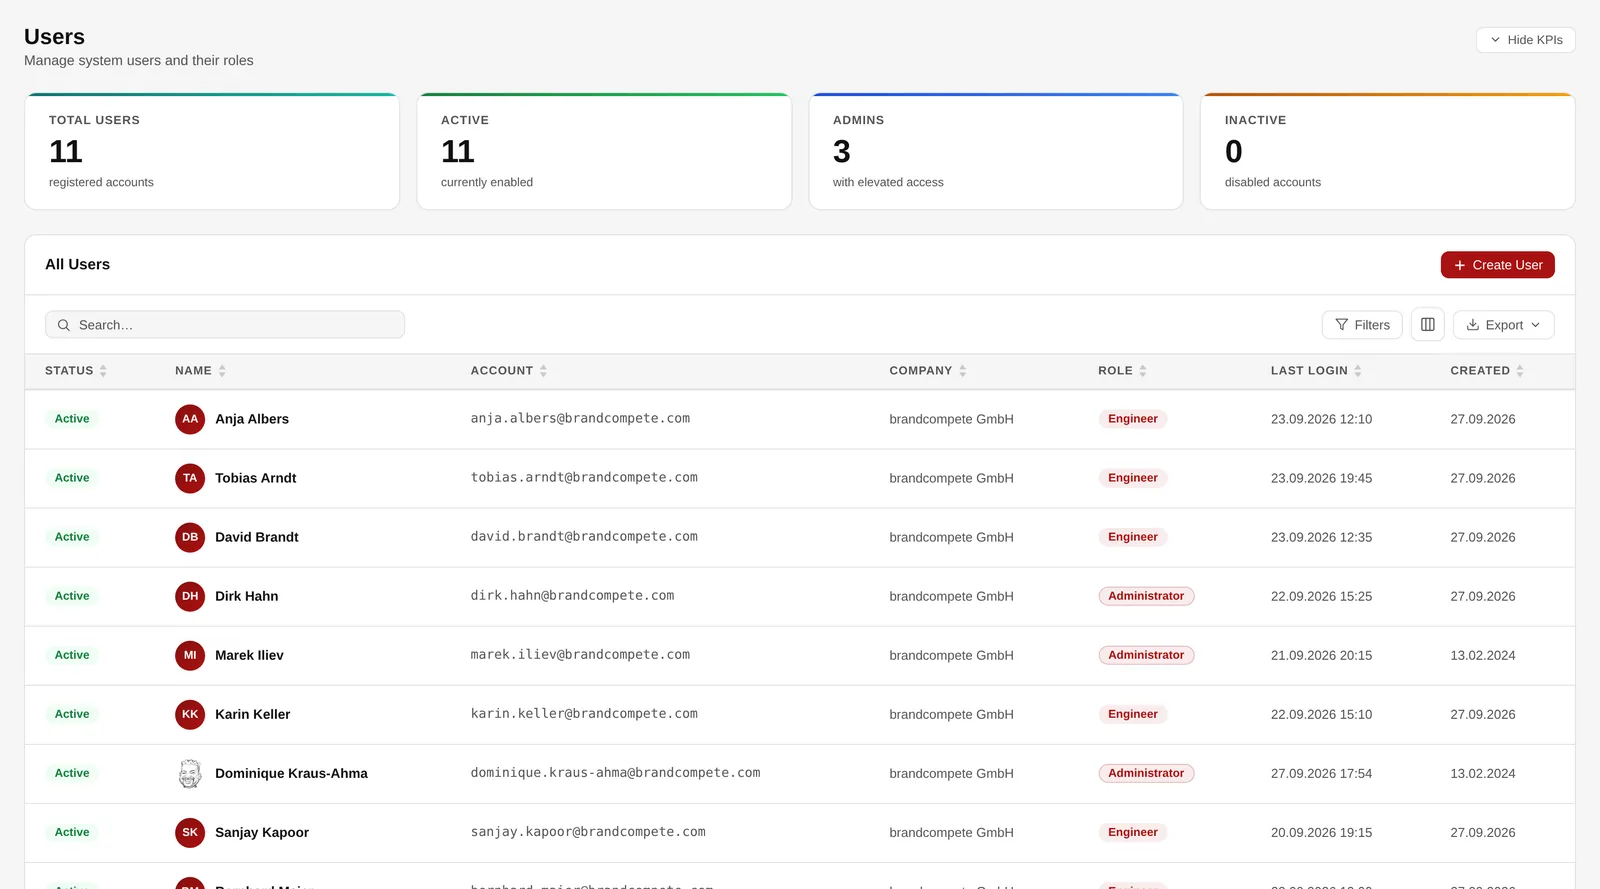
Personen, ihre Rolle und ihre letzte Anmeldung.
Mason ist der Assistent im Werkzeugbereich. Beschreiben Sie, was Sie brauchen — eine Jupyter-Maschine für die Churn-Analyse, ein kleines Postgres für die Demo am Donnerstag — und Mason schlägt nach, was Sie nutzen dürfen, schlägt eine Appliance vor und baut sie, sobald Sie zustimmen.
Mason handelt als Sie, nicht als Roboter: Jede Abfrage und jede Aktion trägt Ihr eigenes Token, also gelten Ihre Richtlinien, Quotas, Budgets und Ihr Audit-Log genau wie im Assistenten.
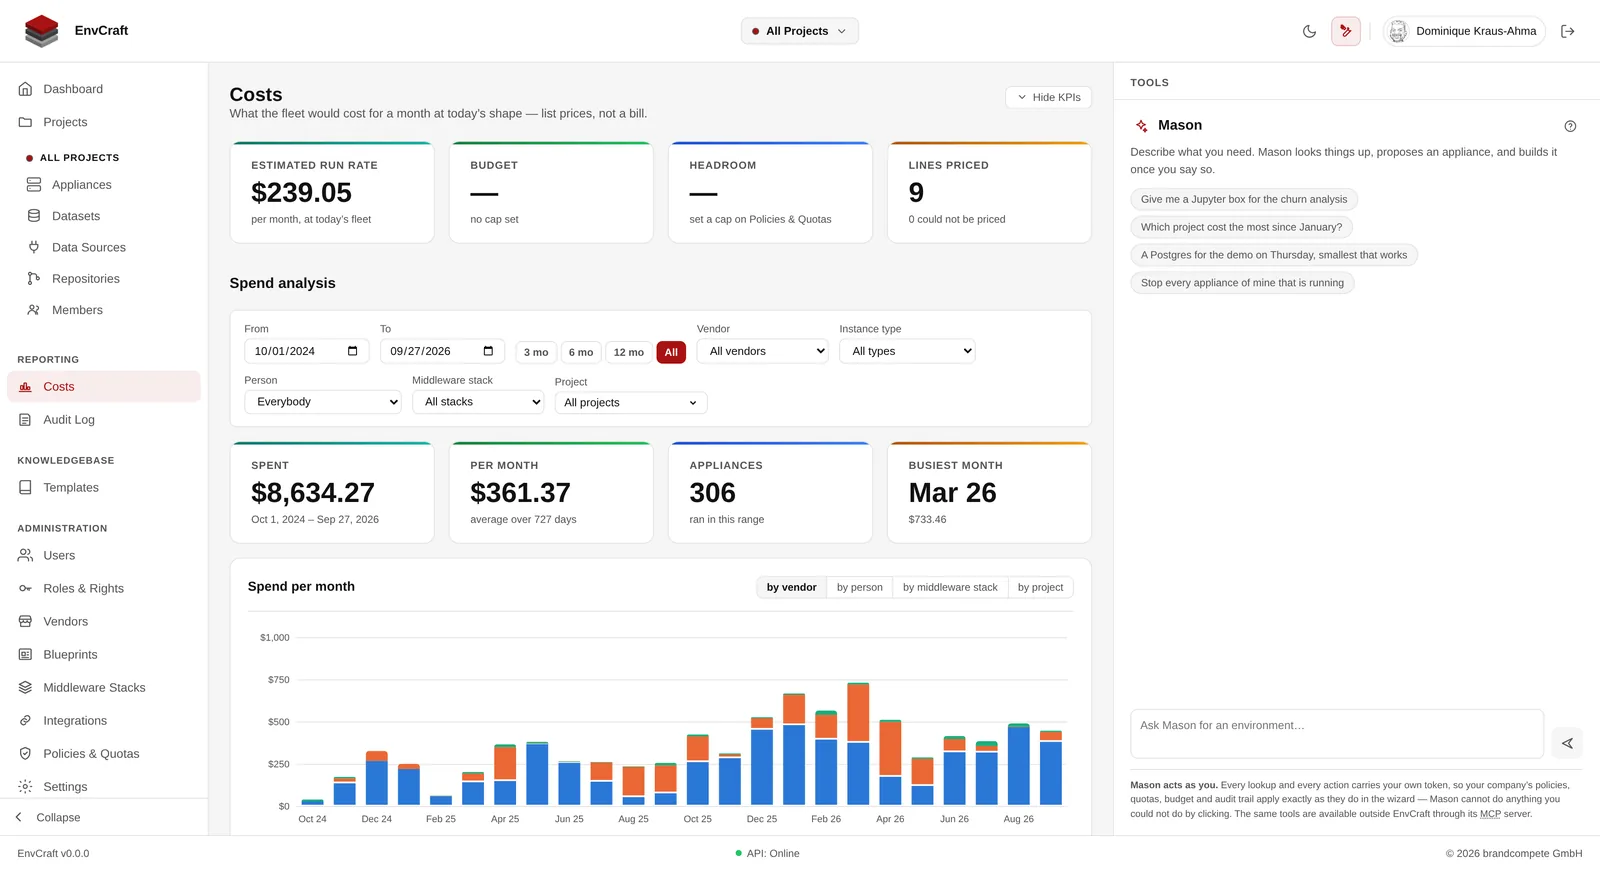
Mason — Ihre Rechte, nie mehr.
Integrationen sind die Werkzeuge Ihrer Organisation, einmal für das ganze Unternehmen angebunden. GitHub funktioniert heute: Das Token wird geprüft, bevor es gespeichert wird, verschlüsselt und nie zurückgegeben.
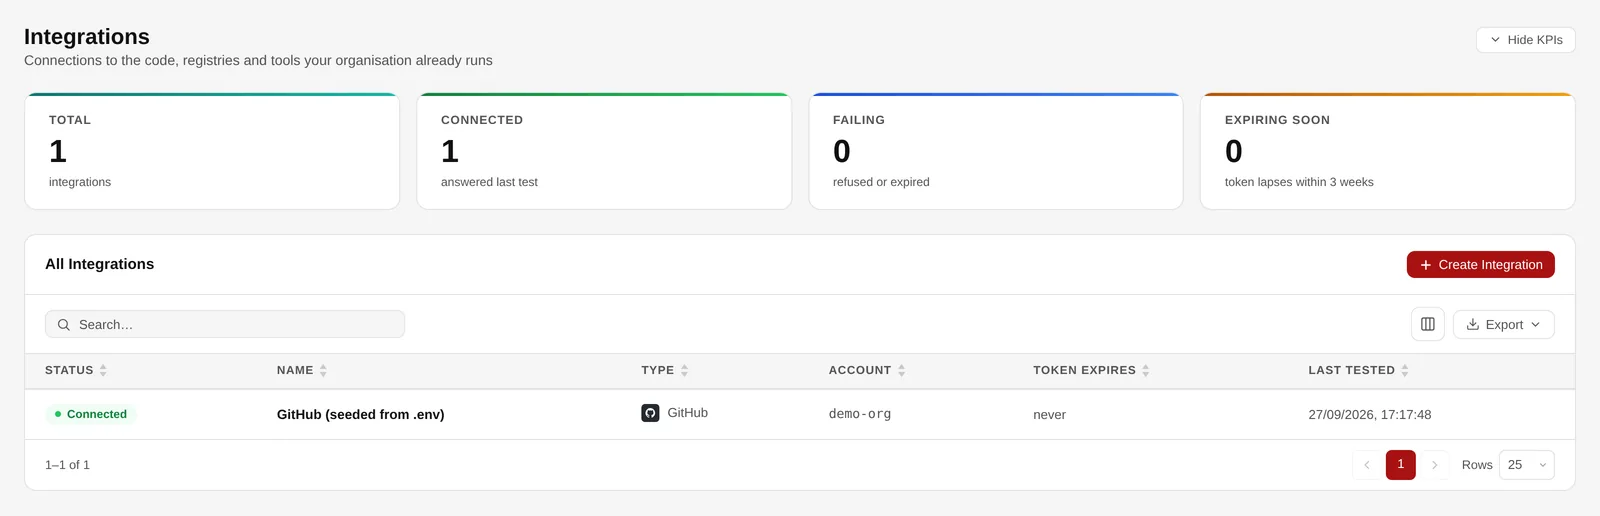
Verbundene Integrationen und der Stand ihrer Tokens.
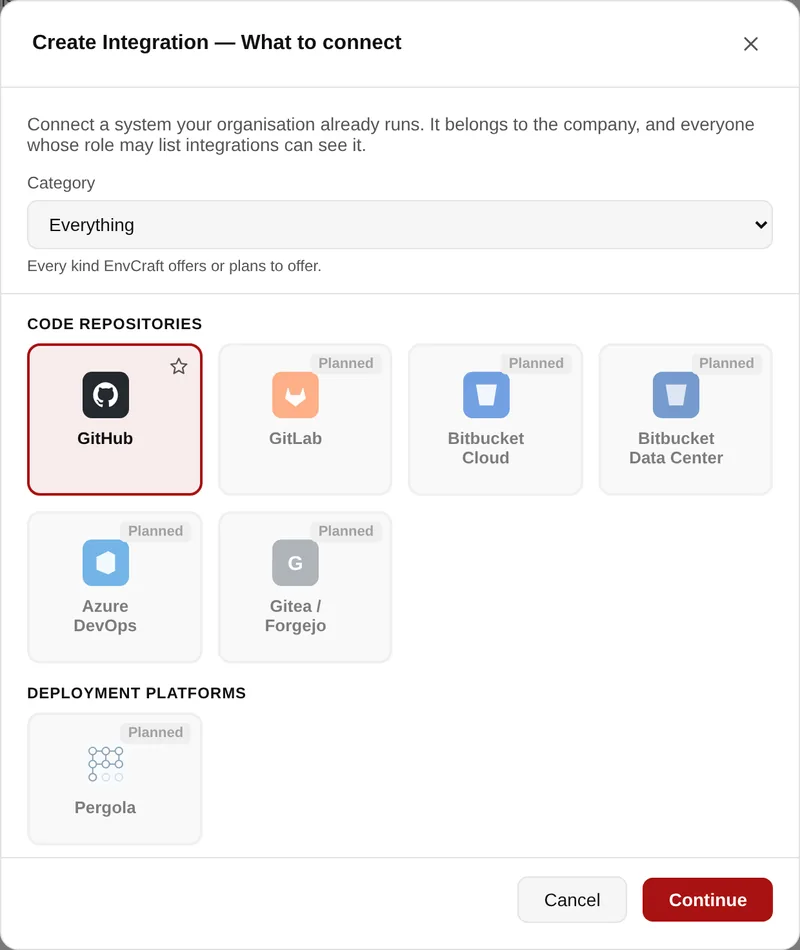
Was sich anbinden lässt, und was geplant ist.
Ein Blueprint bündelt Appliances, Datasets und Datenquellen-Anbindungen: einmal veröffentlicht, von allen in einer Aktion ausgerollt. Der komplette erste Vormittag einer neuen Analystin; ein Demo-Stand, der am selben Abend wieder verschwindet; ein Schulungsraum mit zwölf identischen Plätzen.
Das hier ist ein Konzept, ebenso der eigene Stack-Katalog eines Unternehmens in der Ansicht Middleware Stacks. Wir gestalten beides gemeinsam mit Kunden — Ihr Anwendungsfall ist willkommen.
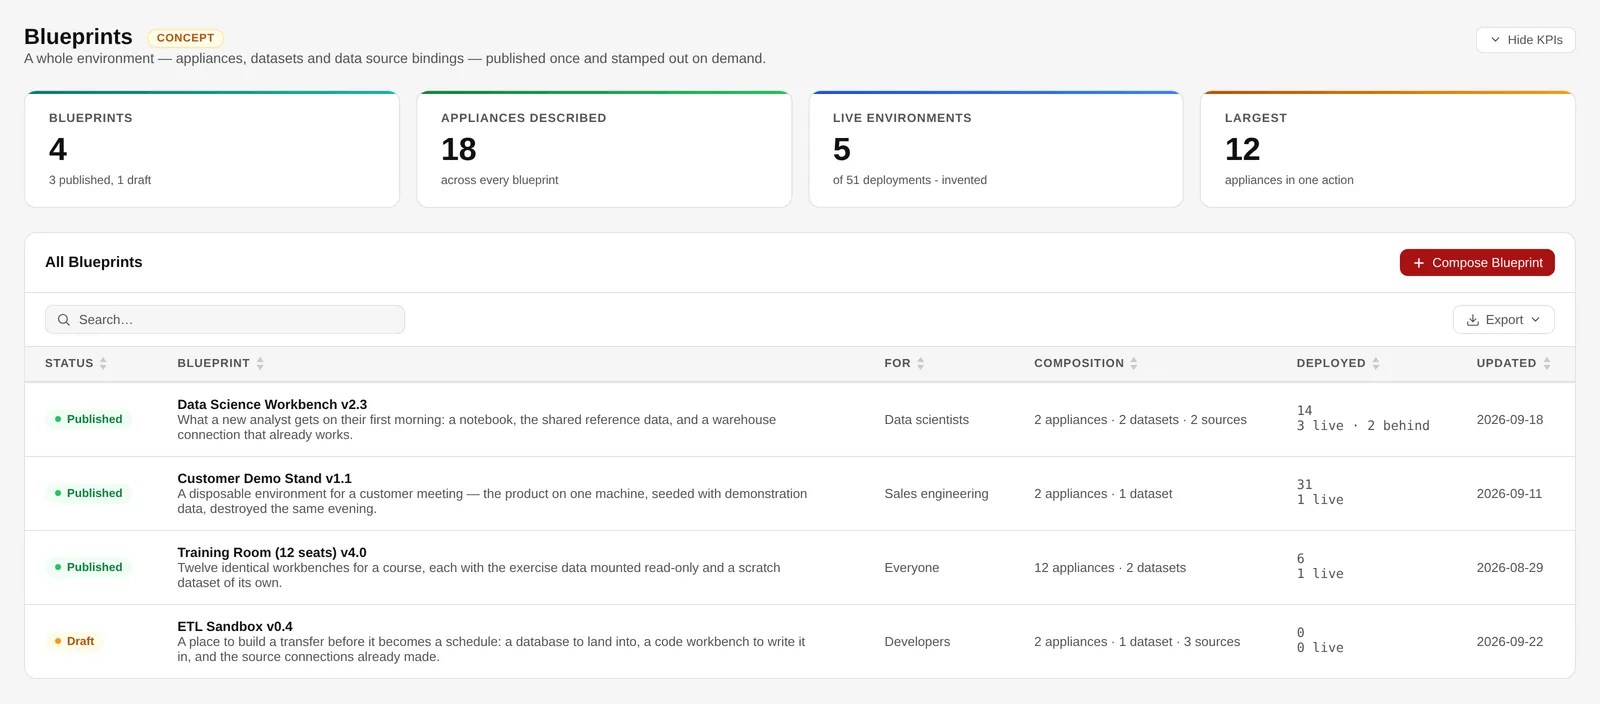
Blueprints — ein Konzept, und als Konzept gekennzeichnet.
Eine Plattform, drei Gewinner
Sicherheit & Architektur
Ein Next.js-Frontend, eine Spring-Boot-API, PostgreSQL für Mandanten und Audit-Log — und darunter gewöhnliches Terraform und Ansible: lesbar, versioniert und Ihres.
Microsoft Entra ID und Google, beschränkt auf die von Ihnen genannten Verzeichnisse und E-Mail-Domains. Ein nicht gelistetes Verzeichnis wird im Zweifel abgewiesen.
Cloud-Schlüssel und Integrations-Tokens im Ruhezustand mit AES-256-GCM verschlüsselt. Ein gespeichertes Geheimnis geht nie an einen Browser zurück — auch nicht an die Person, die es hinterlegt hat.
Jedes Unternehmen sieht ausschließlich die eigenen Personen und Ressourcen, und die Appliance einer anderen Person ist nicht nur verboten — die API bestätigt nicht einmal, dass sie existiert.
Eine Aktion braucht das Recht in der Rolle der Person und die Stufe im Projekt. Das Entfernen eines Mitglieds erreicht auch seine laufenden Maschinen.
Eine Appliance erreicht genau die Datasets, die sie einbindet. Eine Leseberechtigung ist auf der Maschine genauso lesend wie im Browser.
Das Browser-Terminal signiert jede Sitzung für fünf Minuten und nennt darin die Person. Keine geteilten Schlüssel, nichts zu widerrufen.
Tägliche Sicherheitsupdates ohne überraschende Neustarts, fail2ban für SSH, ein Anmeldebanner und nach außen nur SSH, 80 und 443.
Code holt EnvCraft mit dem Token des Unternehmens und kopiert ihn auf die Maschine; das Token selbst erreicht sie nie.
Terraform-Module und Ansible-Playbooks, die Ihr Team auch ohne EnvCraft lesen und ausführen kann.
Die Lizenzen jedes Stacks stehen in der Wissensdatenbank, mit dem, was sie erlauben und verlangen. Nichts wird unter AGPL übers Netz angeboten — ein Stack, R + Shiny, ist in Prüfung.
Mason und der MCP-Server handeln mit dem Token der angemeldeten Person. Kein Dienstkonto, keine eigenen Rechte, jede Aktion im Audit-Log.
Anmeldungen, Provisionierung, Freigaben, Terminal-Sitzungen und abgelehnte Aktionen, nur anfügbar und exportierbar.
Betrieb
Beide laufen in Ihrer Infrastruktur. Der Unterschied ist, wer sie betreibt.
Der Preis hängt vom Modell und der Größe der Installation ab — fragen Sie uns nach einer Zahl. Die Cloud-Ressourcen selbst rechnet Ihr Anbieter gegenüber Ihrem eigenen Konto ab.
Roadmap
Was heute gilt, was als Nächstes kommt und was später — klar benannt, damit ein Pilot auf Fakten geplant wird.
Heute verfügbar
Als Nächstes
Später
Pilotangebot
Ein Team, echte Projekte, echte Leitplanken — und nach wenigen Wochen eine Entscheidung auf Basis von Belegen statt einer Demo.
EnvCraft in Ihrem Cloud-Konto, angebunden an Ihr Single Sign-on, mit Ihren Richtlinien und Budgets.
Ein Data-Science-Team arbeitet an echten Projekten mit echten Daten — und echten Leitplanken.
Ein Bericht zu Nutzung, Kosten und Governance — und ein Rollout-Plan, wenn Sie weitergehen wollen.
Fragen
EnvCraft ist eine Plattform für Self-Service-Cloud-Umgebungen. Eine Data Scientist oder ein Entwickler wählt Cloud, Software-Stack und Maschinengröße; EnvCraft prüft die Anfrage gegen die Richtlinien, Quotas und Budgets des Unternehmens, baut die Maschine mit Terraform, installiert die Software mit Ansible, bindet die Datasets ein und protokolliert jeden Schritt. Was sonst ein Ticket und mehrere Wochen kostet, dauert Minuten — und bleibt innerhalb der Regeln, die das Unternehmen gesetzt hat.
Heute Amazon Web Services, Microsoft Azure, Google Cloud und Hetzner Cloud. STACKIT, gridscale und On-Premise-Clouds wie OpenStack stehen auf der Roadmap. Jedes Unternehmen legt fest, welche Clouds seine Leute nutzen dürfen, mit welchen Zugangsdaten und welchen Instanztypen. Eine Cloud wird als Endpunkt plus Zugangsdaten behandelt und nicht als fest verdrahteter Herstellername — eine private Cloud mit Terraform-Provider passt deshalb in dasselbe Modell.
In Ihrem. EnvCraft provisioniert in Ihre eigenen Cloud-Konten mit Ihren eigenen Zugangsdaten, die im Ruhezustand mit AES-256-GCM verschlüsselt sind. Für die Plattform selbst gibt es zwei Wege: als Managed Service, den brandcompete innerhalb Ihrer Infrastruktur betreibt, oder als On-Premise-Lizenz, die Ihr eigenes Plattform-Team betreibt. In beiden Fällen bleiben Ihre Daten und Ihre Cloud-Konten unter Ihrer Kontrolle.
Achtunddreißig Stacks sind sofort einsatzbereit, jeder auf einer echten Maschine gebaut und getestet. Sie reichen von einer minimalen Rocky-Linux-Basis über Notebooks und maschinelles Lernen (JupyterLab, ein Data-Science-Notebook, R, scikit-learn, TensorFlow und PyTorch auf CPU, MLflow, Spark), Datenbanken (PostgreSQL mit pgAdmin, SQL Server Express und Oracle Database Free mit CloudBeaver, DuckDB), BI und Apps (Superset, Streamlit, Dash, Chainlit, Airflow, Node-RED, Baserow, Appsmith) bis zu Werkzeugen für Entwicklung und Betrieb (VS Code im Browser, ein Container-Host, Node, Flask, ein JVM-Arbeitsplatz, ein GitHub-Actions-Runner, Traefik, Observability, BookStack und MediaWiki). Einunddreißig davon veröffentlichen eine Weboberfläche, die sich mit einem Klick öffnet, die Anmeldung wird für Sie generiert. Die Wissensdatenbank im Produkt nennt Software und Lizenzen jedes Stacks.
Auf vier Wegen. Quotas begrenzen vCPU, Arbeitsspeicher, Plattenplatz und die Anzahl Maschinen pro Person und werden geprüft, bevor irgendetwas eine Cloud erreicht. Budgets setzen eine Monatsobergrenze je Unternehmen oder je Person, die entweder warnt oder eine neue Maschine ablehnt. Zeitpläne starten und stoppen eine Maschine zu festen Zeiten, etwa werktags von sieben bis sieben, damit niemand nachts für einen Notebook-Server bezahlt; bei AWS, Azure und Google Cloud kostet eine gestoppte Maschine nur noch Speicher und Adresse. Und die Kostenansicht zeigt die Run-Rate der Flotte, eine aufgeschlüsselte Schätzung je Appliance und eine Ausgabenanalyse über jeden Zeitraum, gefiltert und aufgeteilt nach Anbieter, Instanztyp, Person, Stack oder Projekt — einschließlich bereits gelöschter Maschinen. Die Zahlen sind Schätzungen aus den öffentlichen Preislisten der Anbieter und keine Auswertung Ihrer Rechnung; Abrechnungsdaten direkt vom Anbieter stehen auf der Roadmap.
In Projekten. Jede Person hat einen persönlichen Arbeitsbereich, und ein Projekt nimmt Kolleginnen und Kollegen mit Lesen, Schreiben oder Admin auf: Lesen sieht, was darin ist, Schreiben nutzt und ändert es und bindet seine Datasets schreibend ein, Admin entfernt Dinge und verwaltet die Mitglieder. Jede Appliance, jedes Dataset, jede Datenquelle und jedes Repository gehört zu genau einem Projekt, der Wähler im Kopf grenzt jede Liste darauf ein, und die Kostenansicht zeigt, was jedes Projekt ausgegeben hat. Hat die Installation eine öffentliche Zone, wird eine Appliance zusätzlich unter der Adresse ihres Projekts mit echtem Zertifikat veröffentlicht. Ein in einem Projekt registriertes GitHub-Repository kann jede Person mit Schreibrecht direkt auf einen neuen Webserver ausliefern.
Die Anmeldung erfolgt per Single Sign-on mit Microsoft Entra ID oder Google — beschränkt auf die von Ihnen genannten Verzeichnisse und E-Mail-Domains — oder per Passwort. Sieben eingebaute Rollen von Administrator bis Auditor lassen sich um eigene Rollen ergänzen, über mehr als neunzig feingranulare Rechte, und jede Änderung an einer Rolle zeigt vor dem Speichern eine Differenz. Zusätzlich zur Rolle geben Projekte jedem Mitglied Lesen, Schreiben oder Admin, und eine Aktion braucht beides. Jedes Unternehmen sieht ausschließlich die eigenen Personen und Ressourcen, und die Umgebung einer anderen Person ist nicht nur verboten, sondern unsichtbar. Das Audit-Log erfasst Anmeldungen, Provisionierung, Freigaben, Terminal-Sitzungen und auch abgelehnte Aktionen und lässt sich als CSV, Excel oder PDF exportieren.
Mason ist der in EnvCraft eingebaute Assistent. Sie beschreiben, was Sie brauchen, etwa eine Jupyter-Maschine für die Churn-Analyse oder was Ihr Team diesen Monat bei AWS ausgibt, und Mason schlägt nach, schlägt eine Appliance vor und baut sie, sobald Sie zustimmen. Umgehen kann Mason Ihre Regeln nicht, denn eigene Rechte hat er keine: Jede Abfrage und jede Aktion trägt das Token der angemeldeten Person, also gelten dieselben Richtlinien, Quotas, Budgets und dasselbe Audit-Log wie im Assistenten, und eine von Mason erstellte Appliance steht im Audit-Log unter Ihrem Namen. Alles, was Geld kostet, Zugriff gewährt oder eine Einstellung ändert, wartet auf Ihre Bestätigung, und Geheimnisse, das Terminal oder das Löschen von Personen bekommt Mason nie. Mason läuft auf den Claude-Modellen von Anthropic; der Schlüssel bleibt auf dem Server und erreicht nie einen Browser, die Nutzung ist ein eigenes Recht, und eine Installation, die kein externes Modell aufrufen darf, lässt Mason einfach ausgeschaltet. Dieselben Werkzeuge stehen über den MCP-Server von EnvCraft auch Claude Desktop, Claude Code oder Ihrem eigenen Client zur Verfügung.
Nein. Umgebungen entstehen aus gewöhnlichen Terraform-Modulen und Ansible-Playbooks, die Ihr Team lesen, ausführen und versionieren kann — in Ihren eigenen Cloud-Konten. Was EnvCraft installiert, ist Open Source, mit drei Ausnahmen, die nach den Bedingungen ihrer Hersteller kostenlos sind: SQL Server Express, Oracle Database Free und das Netdata-Dashboard im Observability-Stack. Die Lizenzen jedes Stacks stehen in der Wissensdatenbank des Produkts, mit dem, was sie erlauben und verlangen, und nichts wird Ihren Nutzern unter der AGPL übers Netz angeboten — bis auf einen Stack, der noch geprüft wird: R mit Shiny Server.
Der Preis hängt vom Betriebsmodell ab — Managed Service oder On-Premise-Lizenz — und von der Größe der Installation. Schreiben Sie an sales@brandcompete.com, und wir nennen Ihnen eine Zahl für Ihren Fall. Die Cloud-Ressourcen selbst rechnet Ihr Anbieter gegenüber Ihrem eigenen Konto ab; EnvCraft schätzt sie für Sie vor und nach der Erstellung.
Mit einem Pilotprojekt. Etwa eine Woche für die Einrichtung in Ihrem Cloud-Konto, angebunden an Ihr Single Sign-on und mit Ihren Richtlinien und Budgets; vier bis sechs Wochen, in denen ein Team an echten Projekten mit echten Daten und echten Leitplanken arbeitet; dann etwa eine Woche für einen Bericht zu Nutzung, Kosten und Governance sowie einen Rollout-Plan. Sie entscheiden auf Basis von Fakten statt einer Demo.
Material
Sie möchten die Vertriebspräsentation, einen technischen Deep-Dive oder eine Live-Führung? Schreiben Sie uns, wir schicken es Ihnen. Englische Fassungen: Flyer und User Guide.
Sagen Sie uns, worauf Ihre Teams gerade warten — und wir zeigen Ihnen dasselbe, laufend in Ihrem eigenen Cloud-Konto.
Lieber per E-Mail? Schreiben Sie an sales@brandcompete.com.